แนวทางตั้งค่าระบบสำรองข้อมูลบนคลาวด์ควบคู่กับ Local Storage เพื่อความต่อเนื่องของธุรกิจและขั้นตอนจัดการสื่อบันทึกข้อมูลเดิม
คู่มือการออกแบบระบบสำรองข้อมูลแบบไฮบริดผสาน Local Storage และ Cloud Storage ตามกลยุทธ์ 3-2-1 พร้อมแนวทางการจัดการสื่อบันทึกข้อมูลอย่างปลอดภัย ทั้งการคัดแยก HDD, SSD และขั้นตอนก่อนปลดระวางอุปกรณ์
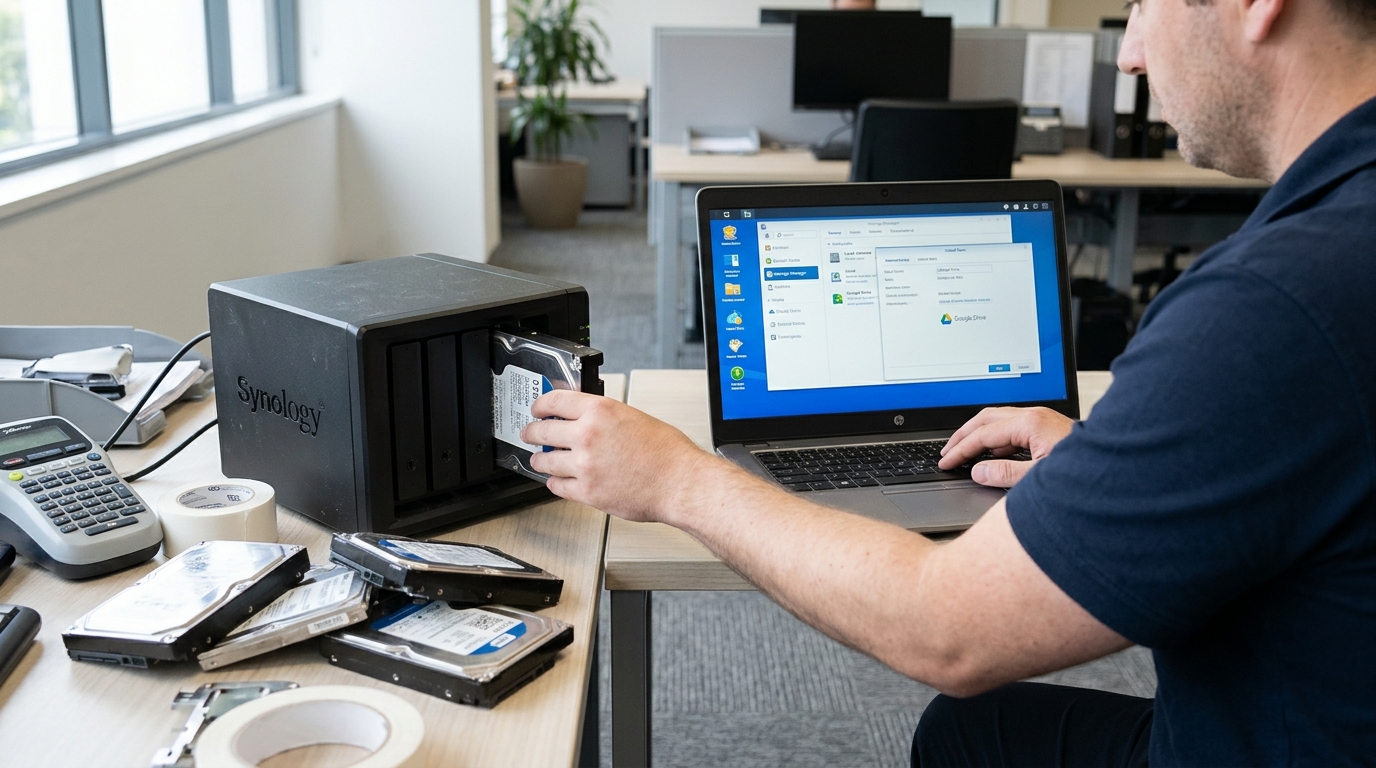
ความสำคัญของการสำรองข้อมูลแบบไฮบริดและขอบเขตการวางระบบสำหรับองค์กร
การปกป้องข้อมูลสำคัญขององค์กรไม่อาจพึ่งพาช่องทางใดช่องทางหนึ่งเพียงอย่างเดียวได้อีกต่อไป การตั้งค่าระบบสำรองข้อมูลแบบไฮบริดที่ผสานการทำงานระหว่าง Local Storage ภายในสำนักงาน เข้ากับ Cloud Storage นอกสถานที่ คือแนวทางที่ช่วยสร้างสมดุลระหว่างความเร็วในการกู้คืนระบบและความปลอดภัยระดับสูงเมื่อเผชิญเหตุฉุกเฉิน บทความนี้มุ่งเน้นให้ผู้ดูแลระบบ IT ผู้บริหารฝ่ายจัดซื้อ และเจ้าของกิจการ เข้าใจโครงสร้างการทำงาน ปัจจัยในการเลือกใช้สื่อบันทึกข้อมูล รวมถึงการวางแผนจัดการอุปกรณ์บันทึกข้อมูลเก่าอย่างถูกต้องตามมาตรฐานความปลอดภัย
หัวใจหลักของการวางระบบสองชั้นนี้คือการตอบโจทย์ตัวชี้วัดสองประการ ได้แก่ ระยะเวลาสูงสุดที่ยอมรับได้ในการกู้คืนระบบ (Recovery Time Objective: RTO) และจุดเวลาล่าสุดของข้อมูลที่ยอมรับให้สูญหายได้ (Recovery Point Objective: RPO) การเก็บสำเนาไว้บน Local Storage ช่วยให้สามารถกู้คืนข้อมูลขนาดใหญ่ได้อย่างรวดเร็วผ่านเครือข่ายความเร็วสูงภายในองค์กร ขณะที่ Cloud Storage ทำหน้าที่เป็นเกราะป้องกันชั้นที่สองหากเกิดวินาศภัยร้ายแรงในพื้นที่ เช่น เพลิงไหม้ น้ำท่วม หรือการถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่ (Ransomware)
นอกจากการออกแบบการสำรองข้อมูลแล้ว การบริหารจัดการวงจรชีวิตของสื่อบันทึกข้อมูลเดิม ไม่ว่าจะเป็น Hard Disk Drive (HDD) หรือ Solid State Drive (SSD) ที่ต้องหมุนเวียนหรือปลดระวาง เป็นอีกหนึ่งขอบเขตที่ต้องให้ความสำคัญ เพราะการเปลี่ยนผ่านระบบมักทิ้งร่องรอยข้อมูลลับขององค์กรไว้ในอุปกรณ์เก่าอย่างหลีกเลี่ยงไม่ได้
ทำความเข้าใจสื่อบันทึกข้อมูล Local Storage แต่ละประเภทกับบทบาทในระบบสำรองข้อมูล
ในการจัดสรร Local Storage สำหรับงานสำรองข้อมูล อุปกรณ์แต่ละชนิดมีคุณลักษณะและข้อจำกัดที่แตกต่างกันอย่างสิ้นเชิง การเลือกใช้งานให้ตรงกับวัตถุประสงค์จึงส่งผลต่อทั้งต้นทุนและประสิทธิภาพของระบบสำรองข้อมูลโดยรวม
ฮาร์ดดิสก์แบบจานแม่เหล็ก (HDD) ไม่ว่าจะเป็นมาตรฐาน SATA หรือ SAS ยังคงเป็นตัวเลือกหลักสำหรับการสำรองข้อมูลที่มีปริมาณมหาศาล เนื่องจากมีต้นทุนต่อความจุที่คุ้มค่า เทคโนโลยีการบันทึกข้อมูลอย่าง CMR (Conventional Magnetic Recording) เหมาะสำหรับงานเขียนอ่านข้อมูลอย่างต่อเนื่องและระบบ RAID มากกว่าเทคโนโลยี SMR (Shingled Magnetic Recording) ซึ่งอาจมีความเร็วในการเขียนข้อมูลซ้ำลดลงอย่างมากเมื่อพื้นที่ใกล้เต็ม
ในขณะที่ไดรฟ์แบบ Solid State Drive (SSD) ซึ่งมีทั้งรูปแบบ SATA 2.5 นิ้ว และมาตรฐาน NVMe M.2 เข้ามามีบทบาทสำคัญสำหรับงานสำรองข้อมูลที่ต้องการความเร็วสูงระดับวิกฤต เช่น การทำ Snapshot ฐานข้อมูลขนาดใหญ่แบบเรียลไทม์ หรือการทำหน้าที่เป็น Caching Tier ก่อนที่จะทยอยส่งต่อข้อมูลไปยัง HDD หรือ Cloud Storage แม้ SSD จะมีความเร็วสูงมาก แต่ก็มีข้อจำกัดเรื่องรอบการเขียนซ้ำ (TBW หรือ Terabytes Written) ที่ผู้ดูแลระบบต้องคอยตรวจสอบสภาพความสมบูรณ์ของไดรฟ์อย่างสม่ำเสมอ
หลักการสำรองข้อมูล 3-2-1 และสถาปัตยกรรมการเชื่อมต่อควบคู่กับ Cloud Storage
แนวทางปฏิบัติมาตรฐานระดับสากลที่นำมาใช้เป็นฐานในการออกแบบคือ กฎการสำรองข้อมูล 3-2-1 ซึ่งประกอบด้วยการถือครองข้อมูลอย่างน้อย 3 สำเนา จัดเก็บลงบนสื่อบันทึกข้อมูลที่มีความแตกต่างกันทางกายภาพอย่างน้อย 2 ชนิด และต้องจัดเก็บไว้นอกสถานที่ทำงานหลัก (Off-site) อย่างน้อย 1 ชุด
การนำกฎนี้มาประยุกต์ใช้ในปัจจุบันทำได้โดยการให้สำเนาที่หนึ่งเป็นข้อมูลจริงบนเซิร์ฟเวอร์หลัก สำเนาที่สองจัดเก็บบน Local Storage เช่น Network Attached Storage (NAS) หรือ Storage Area Network (SAN) ภายในองค์กร และสำเนาที่สามถูกส่งไปเข้ารหัสและเก็บรักษาไว้บน Cloud Storage จากผู้ให้บริการภายนอก
สถาปัตยกรรมเช่นนี้ทำให้เกิดความต่อเนื่องทางธุรกิจ กล่าวคือ หากผู้ใช้งานเผลอลบไฟล์สำคัญ หรือระบบไฟล์ของเครื่องคอมพิวเตอร์เกิดข้อผิดพลาด ทีม IT สามารถดึงข้อมูลจาก Local NAS กลับมาได้ภายในไม่กี่นาที แต่หากสำนักงานเกิดเหตุไม่คาดคิดจนอุปกรณ์ฮาร์ดแวร์เสียหายทั้งหมด องค์กรก็ยังสามารถดึงข้อมูลสำเนาจากคลาวด์ลงมาสร้างระบบใหม่ขึ้นมาได้ทันที
ขั้นตอนการตั้งค่าระบบสำรองข้อมูลแบบไฮบริดให้มีความปลอดภัยสูงสุด
การเชื่อมต่อระบบระหว่างเครือข่ายภายในกับคลาวด์จำเป็นต้องมีขั้นตอนการปฏิบัติที่รอบคอบเพื่อป้องกันปัญหาด้านความปลอดภัยทางไซเบอร์และการรั่วไหลของข้อมูล โดยมีขั้นตอนสำคัญที่ควรนำไปปรับใช้ดังนี้
- คัดแยกความสำคัญของข้อมูลและจัดตารางเวลา: จำแนกข้อมูลออกเป็นกลุ่มวิกฤตที่ต้องสำรองข้อมูลบ่อยครั้ง และกลุ่มข้อมูลเอกสารทั่วไป เพื่อจัดตารางเวลาการส่งข้อมูลขึ้นคลาวด์ในช่วงเวลานอกเวลาทำงานเพื่อลดปัญหาการใช้แบนด์วิดท์อินเทอร์เน็ตขององค์กร
- ตั้งค่าการเข้ารหัสข้อมูล (Encryption): ข้อมูลต้องได้รับการเข้ารหัสทั้งในขณะพัก (At-rest) บน Local Storage และในขณะส่งผ่านเครือข่าย (In-transit) สู่คลาวด์ โดยใช้มาตรฐานการเข้ารหัสที่ปลอดภัย เช่น AES-256 และต้องเก็บกุญแจถอดรหัสไว้นอกระบบสำรองข้อมูล
- กำหนดค่าพื้นที่จัดเก็บแบบแก้ไขไม่ได้ (Immutable Backup): สำหรับระบบคลาวด์และ NAS สมัยใหม่ ควรเปิดใช้ฟีเจอร์ Object Lock หรือ WORM (Write Once, Read Many) เพื่อป้องกันไม่ให้ข้อมูลสำรองถูกลบหรือถูกเข้ารหัสทับโดยผู้ไม่ประสงค์ดีหรือแรนซัมแวร์
- ตรวจสอบและทดสอบการกู้คืนข้อมูล (Restore Test): กำหนดรอบการทดสอบการนำไฟล์และอิมเมจระบบจากทั้ง Local Storage และ Cloud ออกมาเปิดใช้งานจริงอย่างน้อยทุกไตรมาส เพื่อยืนยันว่าไฟล์ที่สำรองไว้ไม่มีความเสียหายและพร้อมใช้งานจริง
การจัดการสื่อบันทึกข้อมูลเดิมเมื่อมีการปรับปรุงหรืออัปเกรดระบบสำรองข้อมูล
เมื่อองค์กรลงทุนขยายระบบสำรองข้อมูล มีการเปลี่ยนเครื่อง NAS เพิ่มความจุ หรือปรับโครงสร้างพื้นฐานเดิม สื่อบันทึกข้อมูลเดิมอย่าง HDD และ SSD จำนวนมากจะถูกถอดเปลี่ยนออกมา ซึ่งอุปกรณ์เหล่านี้มักมีประวัติข้อมูลการสำรองของระบบเก่าตกค้างอยู่อย่างเต็มเปี่ยม
ผู้รับผิดชอบระบบจำเป็นต้องวางแผนอย่างรอบคอบว่าจะนำอุปกรณ์เหล่านี้ไปใช้งานต่อภายในหน่วยงาน ส่งต่อ ขาย หรือต้องทำลายทิ้ง ในกรณีที่ต้องการนำอุปกรณ์ที่ไม่ใช้งานแล้วออกจากองค์กร หากเป็นอุปกรณ์ที่ยังใช้งานได้ดีและไม่มีข้อมูลอ่อนไหว บางองค์กรอาจส่งต่อไปยังตลาดอุปกรณ์มือสอง เช่น การส่งต่อให้กับผู้ประกอบการที่รับซื้อ SSD หรือฮาร์ดดิสก์ทั่วไป แต่ก่อนที่จะดำเนินการในลักษณะดังกล่าว จะต้องมั่นใจว่าข้อมูลทั้งหมดได้ผ่านกระบวนการล้างข้อมูลอย่างปลอดภัยตามมาตรฐานไอทีสากลแล้ว
อย่างไรก็ตาม หากสื่อบันทึกข้อมูลชิ้นนั้นเคยบรรจุข้อมูลส่วนบุคคล (PDPA) ข้อมูลทางการเงิน ความลับทางการค้า หรือเป็นอุปกรณ์ที่มีข้อกำหนดความปลอดภัยขององค์กรระบุไว้ชัดเจน การส่งมอบต่อหรือการนำไปขายต่อโดยไม่ผ่านการรับรองความปลอดภัยย่อมนำมาซึ่งความเสี่ยงอย่างมหาศาล
ความแตกต่างระหว่างการลบข้อมูลและการทำลายสื่อบันทึกข้อมูลเชิงกายภาพ
ความเข้าใจผิดที่พบบ่อยในระดับปฏิบัติการคือ ความเชื่อที่ว่าการสั่ง Format หรือการกดลบไฟล์ธรรมดาเพียงพอแล้วสำหรับการปลดระวางอุปกรณ์ ในความเป็นจริง โครงสร้างของระบบบันทึกข้อมูลไม่ได้ลบเนื้อหาจริงออกไปในทันที แต่เพียงแค่ปลดลิงก์การชี้ตำแหน่งของไฟล์ออกไป ทำให้โปรแกรมกู้ข้อมูลทั่วไปสามารถดึงข้อมูลเดิมกลับมาได้อย่างง่ายดาย
การกำจัดข้อมูลบนสื่อบันทึกข้อมูลแบ่งออกได้เป็น 2 แนวทางหลัก คือ การล้างข้อมูลด้วยซอฟต์แวร์ (Sanitization / Overwriting) ซึ่งเป็นการเขียนทับข้อมูลเดิมด้วยชุดตัวเลขสุ่มตามมาตรฐาน เช่น NIST SP 800-88 เพื่อให้อุปกรณ์ยังสามารถนำกลับมาใช้ซ้ำได้ ซึ่งวิธีนี้ใช้เวลานานและไม่สามารถใช้ได้กับไดรฟ์ที่ชำรุด มี Bad Sector หรือระบบคอนโทรลเลอร์เสียจนคอมพิวเตอร์มองไม่เห็นอุปกรณ์
อีกแนวทางหนึ่งคือ การทำลายสื่อบันทึกข้อมูลเชิงกายภาพ (Physical Destruction) เช่น การบดทำลายด้วยเครื่อง Shredder หรือการเจาะทำลายจานแม่เหล็กและชิปหน่วยความจำ สำหรับ HDD การลบล้างสนามแม่เหล็ก (Degaussing) ร่วมกับการบดทำลายถือเป็นวิธีที่ได้ผลแน่นอน ส่วน SSD ซึ่งใช้หน่วยความจำแบบ NAND Flash ไม่สามารถใช้การลบล้างสนามแม่เหล็กได้ จำเป็นต้องใช้การบดละเอียดให้ชิปวงจรแตกหักในระดับมิลลิเมตรเท่านั้น เพื่อป้องกันการอ่านข้อมูลจากชิปที่ยังสมบูรณ์
ตัวอย่างสถานการณ์สมมุติ: การตัดสินใจวางระบบสำรองข้อมูลและการจัดการสื่อเก่าของบริษัทออกแบบสถาปัตยกรรม
เพื่อแสดงให้เห็นวิธีคิดเชิงปฏิบัติ ลองพิจารณาสถานการณ์สมมุติของบริษัทออกแบบสถาปัตยกรรมแห่งหนึ่ง ซึ่งมีไฟล์โมเดล 3D และภาพเรนเดอร์ขนาดใหญ่รวมกว่า 20 เทราไบต์ และกำลังประสบปัญหาเซิร์ฟเวอร์สำรองข้อมูลเดิมทำงานช้าลงจนส่งผลกระทบต่อกระบวนการทำงานประจำวัน
ทีมผู้บริหารและฝ่าย IT จึงร่วมกันประเมินทางเลือกในการปรับปรุงระบบ โดยวางแนวทางไว้ดังนี้:
- ชั้นที่หนึ่ง (Local): จัดซื้อระบบ NAS ความเร็วสูงที่ติดตั้ง SSD เป็นแคชสำหรับงานเขียนอ่านด่วน และติดตั้ง HDD แบบ Enterprise Grade สำหรับเก็บไฟล์สำรองย้อนหลัง 30 วัน เพื่อให้ทีมงานสามารถดึงไฟล์งานล่าสุดมาแก้ไขได้ทันทีโดยไม่ติดขัดเรื่องแบนด์วิดท์
- ชั้นที่สอง (Cloud): เลือกใช้บริการ Cloud Storage แบบ Archive Tier เพื่อรับไฟล์สำรองสัปดาห์ละหนึ่งครั้ง โดยระบบจะทำการเข้ารหัสอัตโนมัติก่อนส่งออกไปยังศูนย์ข้อมูลภายนอก ป้องกันเหตุไฟไหม้หรืออุปกรณ์เสียหายทั้งสำนักงาน
สำหรับฮาร์ดดิสก์รุ่นเก่าจำนวน 8 ลูกที่ถูกปลดระวางออกมา ทีมงานพบว่ามี 2 ลูกที่เริ่มมีอาการ Bad Sector ไม่สามารถเขียนทับข้อมูลเพื่อล้างข้อมูลได้ และภายในมีไฟล์สัญญาว่าจ้างและแบบแปลนอาคารความมั่นคงสูงของลูกค้า บริษัทจึงตัดสินใจเลือกใช้บริการทำลายฮาร์ดดิสก์เชิงกายภาพด้วยการบดละเอียด พร้อมทั้งขอเอกสารและภาพบันทึกการทำลายรายชิ้นตามหมายเลข Serial Number เพื่อนำมาเป็นหลักฐานปิดโครงการตามข้อกำหนดสัญญาของลูกค้า
ข้อผิดพลาดที่พบบ่อยในการวางระบบสำรองข้อมูลและสิ่งที่ควรตรวจสอบกับผู้ให้บริการ
จากประสบการณ์และกรณีศึกษาในสายงานโครงสร้างพื้นฐานด้าน IT มีข้อผิดพลาดหลายประการที่องค์กรธุรกิจมักมองข้ามไป ซึ่งอาจสร้างความเสียหายร้ายแรงต่อระบบความต่อเนื่องทางธุรกิจ
ข้อผิดพลาดสำคัญประการแรกคือ การสำรองข้อมูลเฉพาะบนคลาวด์เพียงอย่างเดียวโดยไม่มี Local Storage เมื่อเกิดเหตุการณ์ข้อมูลสูญหายกะทันหัน ปริมาณข้อมูลหลายสิบเทราไบต์อาจต้องใช้เวลาดาวน์โหลดผ่านอินเทอร์เน็ตนานหลายวันหรือหลายสัปดาห์ ส่งผลให้การดำเนินธุรกิจต้องหยุดชะงักยาวนานเกินกว่าค่า RTO ที่องค์กรกำหนดไว้
ข้อผิดพลาดประการต่อมาคือ การละเลยการตรวจสอบสถานะของสื่อบันทึกข้อมูล Local Storage เช่น การปล่อยให้ฮาร์ดดิสก์ในระบบ RAID ชำรุดโดยไม่เปลี่ยนไดรฟ์ใหม่ จนกระทั่งไดรฟ์ตัวที่สองเสียหายตาม ส่งผลให้ข้อมูลทั้งหมดในอาร์เรย์สูญหาย
ในส่วนของการเลือกผู้ให้บริการทำลายสื่อบันทึกข้อมูลเมื่อถึงคราวปลดระวาง สิ่งที่ผู้จัดซื้อหรือฝ่าย IT ควรถามและยืนยันล่วงหน้า ได้แก่:
- กรรมวิธีที่ใช้ทำลายอุปกรณ์ว่าตรงกับชนิดของสื่อหรือไม่ (เช่น การบดละเอียดสำหรับชิป SSD หรือการดีกอสสำหรับ HDD)
- ขั้นตอนการตรวจนับและจับคู่ Serial Number ก่อนและหลังการทำลาย
- รูปแบบของเอกสารรับรองการทำลาย (Certificate of Destruction)
- รูปแบบการให้บริการ ไม่ว่าจะเป็นการรับอุปกรณ์ไปทำลายที่ศูนย์บริการ หรือการนำเครื่องจักรเข้ามาทำลาย ณ สถานที่จริงของลูกค้า (On-site Destruction)
คำถามที่พบบ่อยเกี่ยวกับการสำรองข้อมูลและการจัดการสื่อบันทึกข้อมูล (FAQ)
ถาม: ระบบสำรองข้อมูลบน Cloud เพียงพอหรือไม่ จำเป็นต้องมี Local Storage ด้วยหรือเปล่า?
ตอบ: ไม่เพียงพอสำหรับองค์กรที่ต้องการกู้คืนระบบอย่างรวดเร็ว แม้คลาวด์จะปลอดภัยจากภัยพิบัติในพื้นที่ แต่ความเร็วในการถ่ายโอนข้อมูลถูกจำกัดด้วยความเร็วอินเทอร์เน็ต การมี Local Storage ควบคู่กันจะช่วยให้สามารถกู้คืนไฟล์ขนาดใหญ่ได้ทันที ลดระยะเวลาที่ระบบต้องหยุดทำงาน
ถาม: สามารถใช้วิธีลบล้างสนามแม่เหล็ก (Degaussing) กับไดรฟ์แบบ SSD ได้หรือไม่?
ตอบ: ไม่ได้ เนื่องจากการทำงานของเครื่อง Degausser ถูกออกแบบมาเพื่อทำลายอนุภาคแม่เหล็กบนจานบันทึกข้อมูลของ HDD เท่านั้น ในขณะที่ SSD บันทึกข้อมูลด้วยประจุไฟฟ้าลงในชิปวงจร NAND Flash ดังนั้น การทำลาย SSD จึงต้องใช้วิธีการบดละเอียด (Shredding) เพื่อตัดทำลายโครงสร้างชิปทางกายภาพเท่านั้น
ถาม: ควรเก็บข้อมูลสำรองไว้บน Cloud ย้อนหลังนานเท่าใด?
ตอบ: ระยะเวลาขึ้นอยู่กับนโยบายขององค์กรและข้อกำหนดทางกฎหมายในแต่ละอุตสาหกรรม โดยทั่วไป แนะนำให้เก็บสำรองข้อมูลรายวันไว้บน Local Storage ประมาณ 14-30 วัน และเก็บสำเนาแบบสรุปรายเดือนหรือรายปีไว้บน Cloud Storage ระยะยาวตามที่กฎหมายหรือมาตรฐานองค์กรกำหนด
ถาม: หากฮาร์ดดิสก์เสียจนเปิดไม่ติด สามารถใช้วิธีลงโปรแกรมล้างข้อมูลได้หรือไม่?
ตอบ: ไม่สามารถทำได้ หากคอมพิวเตอร์หรือระบบคอนโทรลเลอร์ไม่สามารถตรวจพบอุปกรณ์ จะไม่สามารถรันคำสั่งเขียนทับข้อมูลเพื่อล้างข้อมูลใด ๆ ได้ ในกรณีที่อุปกรณ์ชำรุดทางกายภาพและมีข้อมูลสำคัญค้างอยู่ ทางเลือกเดียวที่ปลอดภัยคือการทำลายตัวสื่อบันทึกข้อมูลเชิงกายภาพ
เช็กลิสต์การเตรียมความพร้อมก่อนติดต่อผู้เชี่ยวชาญด้านการทำลายสื่อบันทึกข้อมูล
หากองค์กรของคุณได้ดำเนินโครงการติดตั้งระบบสำรองข้อมูลใหม่เรียบร้อยแล้ว และมีสื่อบันทึกข้อมูลเดิมที่หมดอายุการใช้งานหรือชำรุดรอการจัดการ การเตรียมข้อมูลตามเช็กลิสต์ต่อไปนี้จะช่วยให้การประสานงานกับผู้ให้บริการทำลายข้อมูลเป็นไปอย่างรวดเร็วและราบรื่น
- ยืนยันว่าได้ถ่ายโอนข้อมูลสำคัญและตัดการเชื่อมต่อไดรฟ์เหล่านั้นออกจากระบบสำรองข้อมูลถาวรแล้ว
- จัดทำบัญชีรายชื่ออุปกรณ์โดยระบุจำนวน ประเภทของสื่อ (HDD จานแม่เหล็ก 3.5 นิ้ว, 2.5 นิ้ว หรือ SSD, M.2)
- จดบันทึกหมายเลข Serial Number ของอุปกรณ์ทุกชิ้นไว้ล่วงหน้าเพื่อใช้ในการตรวจนับหน้างาน
- คัดแยกอุปกรณ์ที่ยังสามารถเปิดอ่านได้ ออกจากอุปกรณ์ที่ชำรุดเสียหายเชิงกลไก
- ระบุข้อกำหนดด้านเอกสารขององค์กร เช่น ต้องการใบรับรองการทำลาย (Certificate of Destruction) หรือรายงานภาพถ่าย/วิดีโอบันทึกกระบวนการทำลายหรือไม่
- กำหนดความต้องการด้านสถานที่ ว่าประสงค์ให้นำเครื่องจักรเข้าทำลายภายในพื้นที่ขององค์กร (On-site) หรือสะดวกให้ขนส่งอุปกรณ์ไปทำลายยังโรงงานที่ได้มาตรฐาน
การเตรียมการอย่างเป็นระบบไม่เพียงแต่ช่วยให้กระบวนการทำลายข้อมูลดำเนินไปอย่างถูกต้องตามมาตรฐาน แต่ยังช่วยปกป้องความลับขององค์กรไม่ให้รั่วไหลในขั้นตอนการปลดระวางอุปกรณ์ได้อย่างสมบูรณ์