ทำความเข้าใจโครงสร้าง LBA และ Logical Block ในระบบสตอเรจ กลไกจัดสรรพิกัดข้อมูลและการจัดการความปลอดภัย
เจาะลึกโครงสร้าง LBA (Logical Block Addressing) และ Logical Block พื้นฐานสำคัญที่กำหนดตำแหน่งข้อมูลใน HDD และ SSD พร้อมทำความเข้าใจความสัมพันธ์กับการทำงานของคอนโทรลเลอร์ การล้างข้อมูล และการทำลายสื่อบันทึกข้อมูลอย่างปลอดภัย
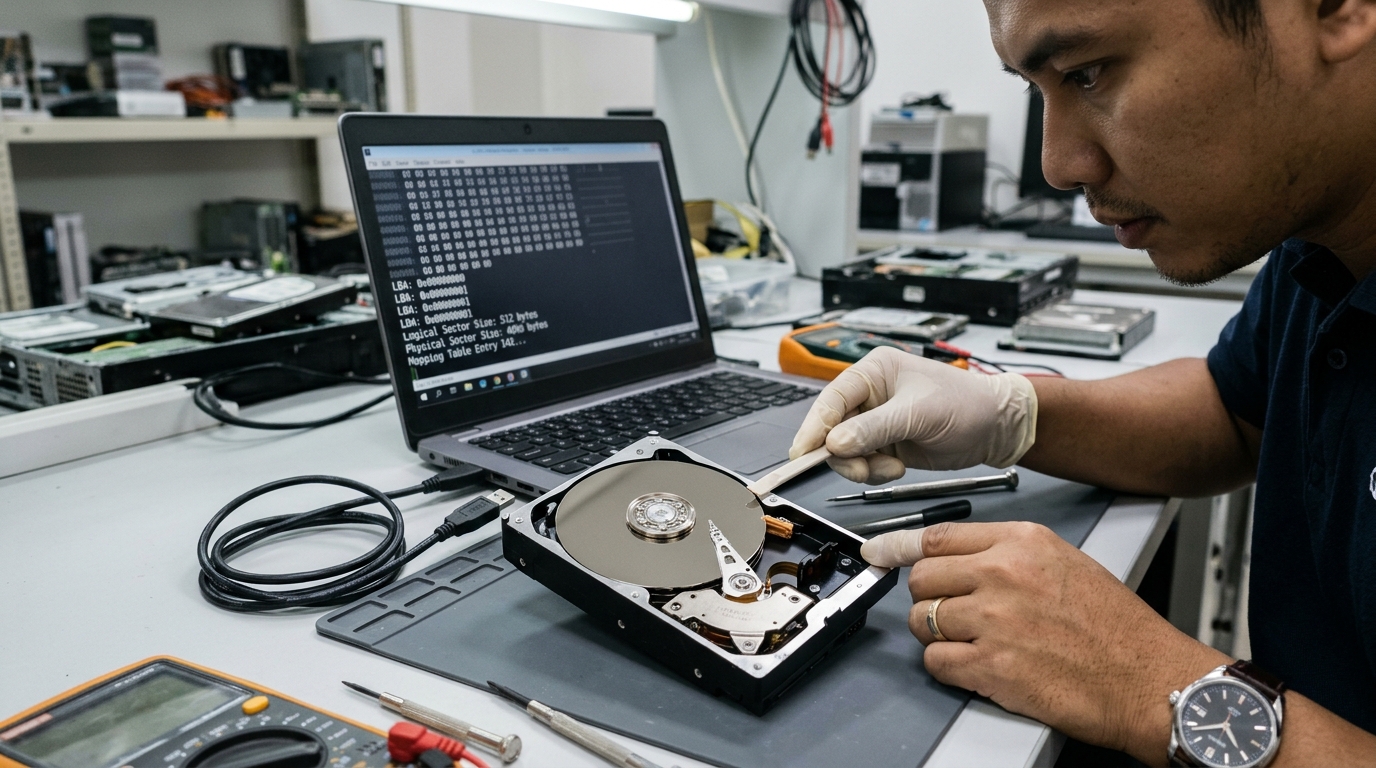
LBA คืออะไร และทำไมระบบคอมพิวเตอร์จึงต้องใช้ Logical Block กำหนดพิกัดข้อมูล
LBA หรือ Logical Block Addressing คือรูปแบบมาตรฐานที่ระบบปฏิบัติการและคอนโทรลเลอร์สตอเรจใช้ในการอ้างอิงตำแหน่งของข้อมูล โดยกำหนดให้บล็อกข้อมูลแต่ละบล็อกมีหมายเลขลำดับเชิงเส้นเริ่มต้นจากศูนย์ (LBA 0) ไปจนถึงบล็อกสุดท้ายตามความจุของไดรฟ์ การทำงานนี้ช่วยตัดความซับซ้อนของโครงสร้างกายภาพเดิมออกไป ทำให้ระบบคอมพิวเตอร์ไม่ต้องรับรู้ว่าข้อมูลกำลังถูกเขียนลงบนร่องบันทึก (Track) หัวอ่านใด (Head) หรือเซกเตอร์จริง (Sector) ตำแหน่งไหน
ในอดีต ฮาร์ดดิสก์ใช้ระบบ CHS (Cylinder-Head-Sector) ซึ่งระบบคอมพิวเตอร์ต้องส่งคำสั่งระบุพิกัดทั้งสามมิติโดยตรง ข้อจำกัดของระบบนี้คือไม่สามารถขยายความจุเกินขีดจำกัดโครงสร้างเดิมได้ เมื่อไดรฟ์มีขนาดใหญ่ขึ้น เทคโนโลยีจึงเปลี่ยนผ่านสู่ LBA อย่างสมบูรณ์ ทำให้การอ่านเขียนข้อมูลทำได้รวดเร็ว ลดภาระของซีพียู และรองรับการเติบโตของความจุในระดับเทราไบต์ได้อย่างมีเสถียรภาพ
ความเข้าใจเกี่ยวกับ LBA มีความสำคัญอย่างยิ่งต่อคนทำงาน IT และผู้ดูแลระบบข้อมูล เพราะไม่เพียงช่วยในการจัดสรรพาร์ติชัน (Partitioning) หรือการตรวจหาข้อผิดพลาดของดิสก์เท่านั้น แต่ยังส่งผลโดยตรงต่อการทำความเข้าใจเรื่องการเขียนทับเพื่อลบข้อมูล (Overwriting) ตลอดจนการประเมินว่าการลบระดับซอฟต์แวร์สามารถเข้าถึงพื้นที่กายภาพทั้งหมดของอุปกรณ์ได้จริงหรือไม่
ความแตกต่างระหว่าง Logical Block และ Physical Block ใน HDD กับ SSD
แม้ว่าภายนอกระบบจะเห็นเป็นพิกัด LBA หมายเลขเดียวกัน แต่การจัดการภายในของฮาร์ดดิสก์แบบจานแม่เหล็ก (HDD) และไดรฟ์แบบโซลิดสเตต (SSD) มีความแตกต่างกันอย่างสิ้นเชิง ในฮาร์ดดิสก์ยุคใหม่ มักมีการใช้เทคโนโลยี Advanced Format ซึ่งกำหนดให้ขนาดบล็อกจริงทางกายภาพ (Physical Block) อยู่ที่ 4,096 ไบต์ (4K) แต่เพื่อความเข้ากันได้กับระบบเดิม คอนโทรลเลอร์จะจำลองให้เป็น Logical Block ขนาด 512 ไบต์ เรียกว่า 512e (512 Emulation) หรือในระบบรุ่นใหม่ที่เป็น 4Kn (4K Native)
สำหรับ SSD โครงสร้างภายในยิ่งมีความซับซ้อนกว่านั้น เนื่องจากหน่วยความจำ NAND Flash ไม่สามารถเขียนทับข้อมูลลงบนตำแหน่งเดิมได้ทันทีหากยังไม่ได้ลบทั้งบล็อก (Block Erase) SSD จึงต้องมีเลเยอร์ซอฟต์แวร์ภายในที่เรียกว่า Flash Translation Layer (FTL) ทำหน้าที่จับคู่ระหว่าง LBA ที่ระบบปฏิบัติการมองเห็น กับ Physical Block ภายในชิปหน่วยความจำจริง
ผลลัพธ์คือ เมื่อระบบสั่งเขียนข้อมูลไปยัง LBA เดิม ชิปคอนโทรลเลอร์ของ SSD จะนำข้อมูลใหม่ไปเขียนไว้ที่ Physical Block อื่นที่มีพื้นที่ว่าง แล้วทำการอัปเดตตาราง FTL ชี้พิกัดใหม่ ส่วน Physical Block เดิมจะถูกทำเครื่องหมายว่าเป็นข้อมูลขยะ (Stale Data) เพื่อรอการเก็บกวาดผ่านกระบวนการ Garbage Collection ต่อไป
กลไก LBA Mapping กับความท้าทายในการลบข้อมูลถาวร
จากพฤติกรรมการทำงานของสตอเรจสมัยใหม่ การส่งคำสั่งเขียนทับข้อมูลผ่านพิกัด LBA (Logical Overwriting) อาจไม่ได้รับประกันว่าข้อมูลเดิมที่อยู่บนสื่อกายภาพจะถูกทำลายไปจนหมดสิ้น ในกรณีของ HDD จานแม่เหล็ก เมื่อเกิดข้อผิดพลาดในการอ่านเขียน คอนโทรลเลอร์จะย้ายเซกเตอร์ที่เสียหายไปยังพื้นที่สำรอง (Reserved / Spare Sectors) และตัดพิกัด LBA นั้นออก ทำให้คำสั่งเขียนทับจากระบบปฏิบัติการไม่สามารถเข้าถึงพื้นที่ที่ถูกกันไว้ได้อีก แม้จะมีข้อมูลเดิมค้างอยู่ก็ตาม
ส่วนใน SSD ยิ่งมีความชัดเจนว่า การสั่งเขียนทับทุก LBA ตั้งแต่ 0 ถึงจุดสิ้นสุด ไม่สามารถรับประกันได้ว่าจะครอบคลุมพื้นที่ Over-provisioning หรือบล็อกที่ FTL กันไว้เพื่อบริหารจัดการความทนทาน (Wear Leveling) บล็อกเหล่านี้อาจยังมีข้อมูลตกค้างอยู่ และยังคงสามารถถูกดึงข้อมูลออกมาได้หากใช้เครื่องมือทางนิติวิทยาศาสตร์ดิจิทัลหรือการอ่านชิปโดยตรง
ด้วยเหตุนี้ ในมาตรฐานความปลอดภัยข้อมูลระดับสากล เช่น NIST SP 800-88 จึงแยกความแตกต่างอย่างชัดเจนระหว่างการล้างข้อมูลเชิงตรรกะ (Clear) การล้างระดับเฟิร์มแวร์อุปกรณ์ (Purge เช่น คำสั่ง ATA Secure Erase หรือ NVMe Sanitize) และการทำลายทางกายภาพ (Destroy) เพราะการพึ่งพาเพียงคำสั่งระดับ LBA มีข้อจำกัดทางเทคนิคที่ไม่สามารถมองข้ามได้
ปัจจัยในการเลือกแนวทางจัดการสื่อบันทึกข้อมูลตามโครงสร้าง LBA และสภาพอุปกรณ์
การตัดสินใจว่าจะจัดการกับสื่อบันทึกข้อมูลอย่างไรหลังจากหมดอายุการใช้งาน ขึ้นอยู่กับปัจจัยหลักหลายประการที่ต้องพิจารณาร่วมกันอย่างรอบคอบ ได้แก่
- สภาพการทำงานของอุปกรณ์: หากไดรฟ์ยังมีสภาพดี ตอบสนองต่อคำสั่งระดับบัสอินเทอร์เฟซได้ตามปกติ การใช้คำสั่ง Sanitization ในระดับเฟิร์มแวร์เพื่อรีเซ็ตตาราง LBA Mapping และล้างข้อมูลภายในอาจเป็นทางเลือกที่ทำได้ แต่หากไดรฟ์เสีย คอนโทรลเลอร์ไม่ตอบสนอง หรือพบปัญหา Bad Sector จำนวนมาก การเข้าถึง LBA จะทำไม่ได้ ทำให้ไม่สามารถใช้วิธีลบผ่านซอฟต์แวร์ได้เลย
- สถาปัตยกรรมของตัวสื่อ: สำหรับ HDD การใช้เครื่องทำลายสนามแม่เหล็ก (Degausser) ที่มีกำลังเหมาะสม สามารถทำลายโครงสร้างการจัดเก็บข้อมูลบนจานแม่เหล็ก รวมถึงพื้นที่สำรองได้ทันที แต่สำหรับ SSD ชิป NAND จะไม่ได้รับผลกระทบจากสนามแม่เหล็ก จึงต้องใช้วิธีการบดหรือย่อยทางกายภาพ (Physical Shredding) เท่านั้น
- ข้อกำหนดด้านความปลอดภัยและการปฏิบัติตามกฎหมาย: องค์กรที่ถือครองข้อมูลความลับ ข้อมูลทางการเงิน หรือข้อมูลส่วนบุคคลตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) มักมีนโยบายบังคับใช้บริการทำลายฮาร์ดดิสก์ด้วยวิธีทำลายทางกายภาพอย่างสิ้นเชิง เพื่อลดความเสี่ยงจากการตกค้างของข้อมูลในพื้นที่ที่ LBA มองไม่เห็น
ขั้นตอนการเตรียมการและตรวจสอบสื่อบันทึกข้อมูลก่อนการส่งมอบหรือทำลาย
เพื่อให้กระบวนการจัดการอุปกรณ์เป็นไปอย่างรัดกุมและตรวจสอบย้อนกลับได้ ฝ่าย IT ควรมีแนวทางปฏิบัติที่เป็นขั้นตอนชัดเจนดังต่อไปนี้
- การสำรองข้อมูลสำคัญ: ตรวจสอบและยืนยันว่าข้อมูลที่จำเป็นทั้งหมดได้รับการสำรองหรือโอนย้ายไปยังระบบสำรองเรียบร้อยแล้ว และได้รับการอนุมัติปลดระวางอย่างเป็นทางการจากผู้มีอำนาจ
- การบันทึกและตรวจสอบ Serial Number: จัดทำรายการบัญชีทรัพย์สิน โดยระบุ Serial Number, ประเภทสื่อ (HDD 3.5 นิ้ว, HDD 2.5 นิ้ว, SATA SSD, M.2 NVMe), ขนาดความจุ และหน่วยงานผู้ถือครอง
- การแยกประเภทตามสภาพการใช้งาน: คัดแยกอุปกรณ์ที่ยังทำงานได้ออกจากอุปกรณ์ที่ชำรุดเสียหาย อุปกรณ์ที่พร้อมใช้งานต่ออาจส่งต่อเพื่อนำกลับมาใช้ซ้ำ (Reuse) หรือเข้าสู่กระบวนการที่ตลาดไอทีมีการรับซื้อฮาร์ดดิสก์มือสอง ซึ่งต้องมั่นใจว่าผ่านการลบข้อมูลถาวรอย่างสมบูรณ์แล้ว ส่วนอุปกรณ์ที่ชำรุด เสียหาย หรือบรรจุข้อมูลที่มีความอ่อนไหวสูง ให้คัดแยกไว้สำหรับกระบวนการทำลายตัวสื่อโดยเฉพาะ
- การควบคุมและจัดเก็บในพื้นที่ปลอดภัย: เก็บรักษาอุปกรณ์ทั้งหมดไว้ในพื้นที่จำกัดสิทธิ์การเข้าถึง มีกล้องวงจรปิด และมีระบบบันทึกการเบิกจ่าย เพื่อป้องกันการสูญหายหรือการสับเปลี่ยนก่อนถึงขั้นตอนการทำลาย
ตัวอย่างสถานการณ์สมมุติ การจัดการข้อมูลบน SSD สำหรับองค์กร
เพื่อเป็นตัวอย่างในการทำความเข้าใจ สมมุติว่าบริษัทบริการทางการเงินแห่งหนึ่งต้องการปลดระวางคอมพิวเตอร์พกพาจำนวน 50 เครื่อง ซึ่งติดตั้งไดรฟ์แบบ M.2 NVMe SSD ฝ่ายไอทีได้ทดลองใช้ซอฟต์แวร์เขียนทับข้อมูลแบบศูนย์ (Zero-fill) ทั่วทุก LBA
จากการตรวจสอบในทางเทคนิค พบว่าคอนโทรลเลอร์ของ SSD บางตัวที่มีการเปิดใช้งาน Wear Leveling ขั้นสูง ได้จัดสรรข้อมูลใหม่ลงในบล็อกสำรอง และรายงานว่าการเขียนทับเสร็จสมบูรณ์ แต่ข้อมูลบางส่วนในบล็อกกายภาพดั้งเดิมยังไม่ได้ถูกล้างออกทันที นอกจากนี้ ยังมีไดรฟ์ 5 ตัวที่ไม่สามารถตรวจพบในระบบ BIOS เนื่องจากชิปคอนโทรลเลอร์ทำงานผิดพลาด ทำให้ไม่สามารถรันคำสั่งใดๆ บน LBA ได้
เมื่อฝ่ายบริหารความเสี่ยงประเมินสถานการณ์ จึงตัดสินใจปรับเปลี่ยนแนวทาง โดยเลือกใช้บริการทำลายทางกายภาพด้วยเครื่องบดย่อยขนาดเล็ก (Micro-shredding) สำหรับ SSD ทุกตัว เพื่อบดทำลายชิปหน่วยความจำ NAND ให้แตกละเอียด ซึ่งเป็นวิธีเดียวที่ทำให้มั่นใจได้ว่าข้อมูลจะไม่สามารถถูกกู้คืนได้ไม่ว่ากรณีใดๆ พร้อมทั้งได้รับเอกสารบันทึกหมายเลขซีเรียลที่ถูกทำลายเพื่อใช้เป็นหลักฐานทางบัญชี
ข้อผิดพลาดที่พบบ่อยเกี่ยวกับการจัดการข้อมูลระดับ LBA และข้อควรตรวจสอบผู้ให้บริการ
ข้อผิดพลาดสำคัญที่พบได้บ่อยที่สุดคือ ความเข้าใจผิดว่าการฟอร์แมตแบบ Full Format บนระบบปฏิบัติการ หรือการลบพาร์ติชัน (Delete Partition) คือการทำลายข้อมูลถาวรแล้ว ในความเป็นจริง การกระทำดังกล่าวเป็นเพียงการลบตารางดัชนีหรือบันทึกค่าว่างลงในบาง LBA เท่านั้น แต่เนื้อหาข้อมูลส่วนใหญ่บนสื่อยังคงอยู่และสามารถใช้โปรแกรมกู้คืนข้อมูลทั่วไปกู้กลับมาได้ง่ายดาย
อีกข้อผิดพลาดหนึ่งคือ การใช้วิธีล้างสนามแม่เหล็ก (Degaussing) กับไดรฟ์ SSD หรือแฟลชไดรฟ์ ซึ่งไม่มีผลต่อการลบล้างประจุไฟฟ้าในเซลล์หน่วยความจำแบบ NAND Flash ทำให้ข้อมูลยังคงสมบูรณ์ร้อยเปอร์เซ็นต์
สิ่งที่ควรตรวจสอบและซักถามผู้ให้บริการทำลายข้อมูลก่อนเริ่มงานประกอบด้วย:
- รูปแบบการทำลายที่ใช้ตรงกับประเภทสื่อบันทึกข้อมูลหรือไม่ (เช่น เครื่องบดมีขนาดใบมีดที่สามารถย่อยชิป SSD ได้จริงหรือไม่)
- มีขั้นตอนการบันทึก Serial Number ร่วมกับลูกค้าก่อนเริ่มกระบวนการทำลายหรือไม่
- สามารถให้บริการทำลาย ณ จุดติดตั้ง (On-site Service) ภายใต้การควบคุมของเจ้าหน้าที่องค์กรได้หรือไม่
- มีการออกเอกสารรับรองการทำลาย (Certificate of Destruction) พร้อมภาพถ่ายหรือวิดีโอบันทึกกระบวนการทำงานเพื่อใช้ในการตรวจสอบหรือไม่
คำถามที่พบบ่อยเกี่ยวกับโครงสร้าง LBA และการทำลายข้อมูล
LBA 0 คืออะไร และมีความสำคัญอย่างไรต่อระบบบูต
LBA 0 คือบล็อกแรกสุดของพื้นที่จัดเก็บข้อมูลบนไดรฟ์ ซึ่งในอดีตมักใช้เป็นที่เก็บ Master Boot Record (MBR) สำหรับจัดเก็บตารางพาร์ติชันและโค้ดการบูตระบบ แม้ในระบบปัจจุบันที่ใช้มาตรฐาน GPT (GUID Partition Table) จะย้ายโครงสร้างหลักไปไว้ที่พิกัดอื่น แต่ LBA 0 ยังคงถูกสงวนไว้เป็น Protective MBR เพื่อป้องกันไม่ให้ระบบรุ่นเก่ามองเห็นไดรฟ์เป็นพื้นที่ว่างเปล่าและเผลอเขียนทับข้อมูล
หากฮาร์ดดิสก์ขึ้น Bad Sector บริเวณ LBA ต้นๆ จะส่งผลอย่างไร
หากเกิดความเสียหายทางกายภาพหรือตรรกะบริเวณ LBA ต้นๆ โดยเฉพาะส่วนที่เป็นโครงสร้างระบบไฟล์หรือตารางพาร์ติชัน ระบบปฏิบัติการอาจไม่สามารถอ่านไดรฟ์ได้ หรือฟ้องให้ทำการฟอร์แมตใหม่ทันที แม้ว่า LBA ส่วนใหญ่ที่เก็บข้อมูลไฟล์จริงจะยังไม่ได้เสียหาย แต่การเข้าถึงไฟล์จำเป็นต้องใช้เครื่องมือเฉพาะทางในการสแกนโครงสร้างดิสก์ใหม่
การสั่ง TRIM บน SSD จะลบข้อมูลใน LBA นั้นทันทีหรือไม่
คำสั่ง TRIM เป็นการแจ้งให้ SSD คอนโทรลเลอร์ทราบว่าข้อมูลใน LBA ชุดนั้นไม่ได้ถูกใช้งานโดยระบบไฟล์แล้ว แต่การลบประจุไฟฟ้าออกจากเซลล์จริงขึ้นอยู่กับตารางการทำงานของ Garbage Collection ภายในไดรฟ์ ข้อมูลอาจยังคงค้างอยู่ใน Physical Block สักระยะหนึ่งจนกว่าจะถึงรอบการลบจริง ดังนั้น TRIM จึงไม่ใช่มาตรฐานการทำลายข้อมูลอย่างสมบูรณ์แบบในตัวเอง
ทำไมการเจาะรูบนตัวถังฮาร์ดดิสก์จึงไม่ใช่วิธีทำลายข้อมูลที่ได้มาตรฐาน
การใช้สว่านเจาะรูเพียง 1-2 รูบนฮาร์ดดิสก์ อาจทำลายแผ่นจานแม่เหล็กเพียงบางส่วน แต่ LBA อื่นๆ ที่อยู่บนพื้นที่จานแม่เหล็กที่เหลือยังคงมีสภาพสมบูรณ์ ผู้เชี่ยวชาญด้านการกู้ข้อมูลในห้องแล็บยังสามารถถอดแผ่นจานแม่เหล็กไปอ่านข้อมูลจากเซกเตอร์ที่ยังไม่เสียหายได้ การทำลายที่ได้มาตรฐานจึงต้องเป็นการบดย่อยแผ่นจานให้บิดเบี้ยวหักละเอียด หรือการลบล้างสนามแม่เหล็กทั้งตัวอุปกรณ์
เช็กลิสต์การเตรียมความพร้อมก่อนประสานงานผู้ให้บริการทำลายฮาร์ดดิสก์
ก่อนติดต่อประสานงานกับผู้ให้บริการทำลายสื่อบันทึกข้อมูล เพื่อให้การดำเนินงานเป็นไปอย่างรวดเร็ว ถูกต้องตามระเบียบ และสามารถประเมินขอบเขตงานได้อย่างแม่นยำ ควรเตรียมข้อมูลดังต่อไปนี้:
- สรุปจำนวนและประเภทสื่อบันทึกข้อมูลทั้งหมด แยกรายการระหว่าง HDD (3.5 นิ้ว หรือ 2.5 นิ้ว), SSD (SATA หรือ M.2 NVMe), เทปแบ็กอัป หรืออุปกรณ์สตอเรจอื่นๆ
- สภาพการติดตั้งอุปกรณ์ โดยระบุว่าสื่อบันทึกข้อมูลถูกถอดออกจากตัวเครื่องเซิร์ฟเวอร์หรือคอมพิวเตอร์แล้ว หรือยังคงติดตั้งอยู่ภายใน Rack/เครื่อง เพื่อให้จัดเตรียมเครื่องมือได้ถูกต้อง
- รายการ Serial Number ที่จัดทำขึ้นเองเพื่อใช้สอบทานร่วมกับเจ้าหน้าที่หน้างานในวันปฏิบัติการ
- รูปแบบการทำลายที่องค์กรต้องการ เช่น การนำไปทำลายที่ศูนย์บริการ (Off-site) หรือการนำเครื่องจักรเข้ามาทำลายในพื้นที่ขององค์กร (On-site)
- ข้อกำหนดด้านเอกสารและหลักฐาน เช่น ใบรับรองการทำลายข้อมูล, รายงานการบันทึกภาพถ่ายนิ่ง, วิดีโอขณะทำลาย หรือการตรวจสอบขั้นตอนโดยคณะกรรมการของบริษัท