เจาะลึก Over-Provisioning บน SSD กลไกกันพื้นที่สำรองยืดอายุการใช้งาน และผลกระทบต่อการทำลายข้อมูล
ทำความเข้าใจเทคโนโลยี Over-Provisioning (OP) บน SSD ว่าทำงานอย่างไร เหตุใดการกันพื้นที่สำรองจึงช่วยรักษาความเร็วและยืดอายุชิป NAND Flash พร้อมข้อควรระวังสำคัญสำหรับฝ่ายไอทีในการลบและทำลายข้อมูลเพื่อป้องกันข้อมูลตกค้าง
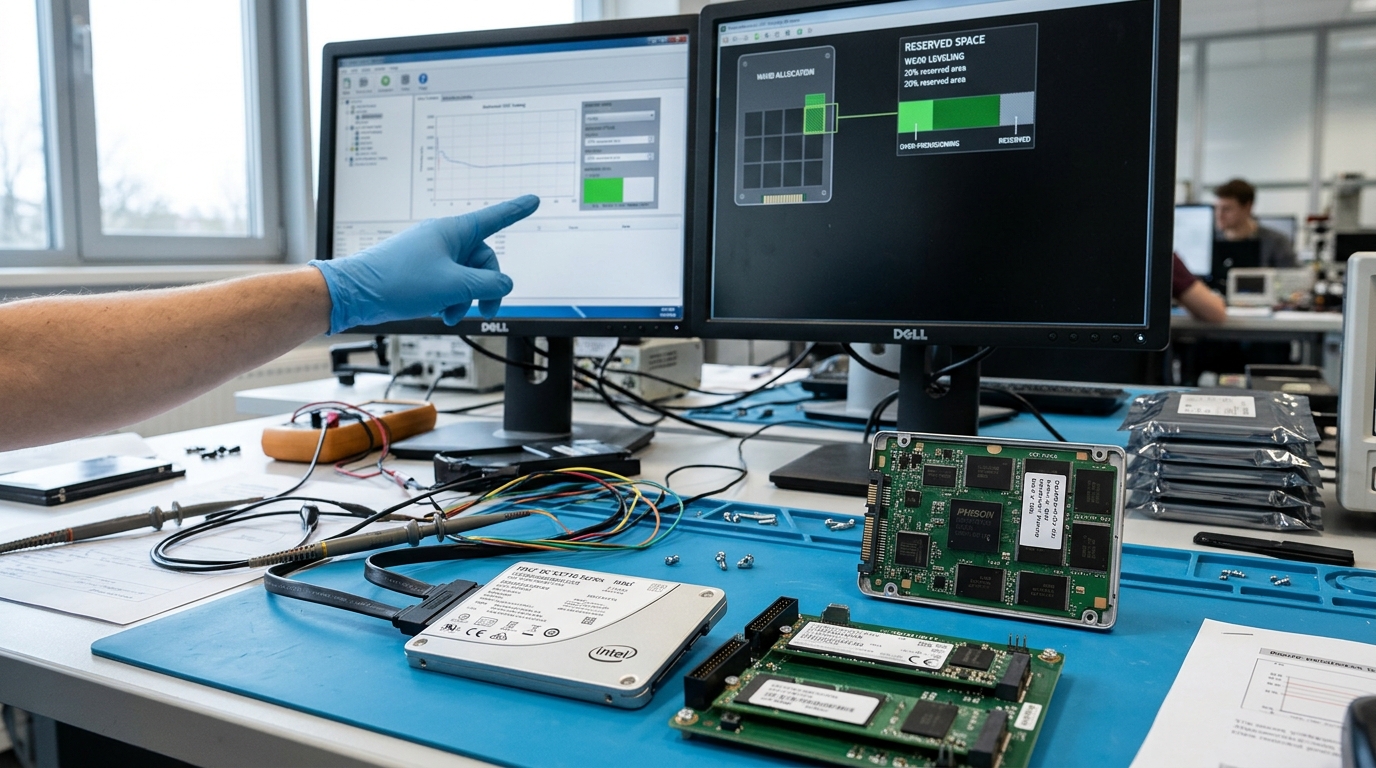
Over-Provisioning คืออะไร และเหตุใด SSD จึงต้องกันพื้นที่เก็บข้อมูลไว้เสมอ
Over-Provisioning หรือย่อว่า OP คือการจัดสรรและกันพื้นที่บนชิป NAND Flash ส่วนหนึ่งไว้ล่วงหน้าโดยไม่เปิดให้ระบบปฏิบัติการหรือผู้ใช้งานมองเห็นเป็นพื้นที่บันทึกไฟล์ทั่วไป จุดประสงค์หลักคือการมอบพื้นที่ทำงานส่วนตัวให้กับคอนโทรลเลอร์ของ SSD (SSD Controller) เพื่อใช้บริหารจัดการกระบวนการภายใน เช่น การย้ายข้อมูล การรวบรวมขยะข้อมูล (Garbage Collection) และการเฉลี่ยการเขียนข้อมูลลงชิป (Wear Leveling) ให้เป็นไปอย่างมีประสิทธิภาพสูงสุด
โดยปกติแล้วหน่วยความจำแฟลชประเภท NAND Flash ไม่สามารถเขียนข้อมูลทับตำแหน่งเดิมได้ทันทีเหมือนจานแม่เหล็กของฮาร์ดดิสก์ หากต้องการเขียนทับ ระบบจำเป็นต้องลบข้อมูลทั้งบล็อก (Block) ออกก่อน แล้วจึงจะเขียนข้อมูลใหม่ลงไปในระดับหน้า (Page) ได้ หาก SSD มีพื้นที่ใช้งานเต็มจนไม่มีที่ว่างเหลือ คอนโทรลเลอร์จะต้องเสียเวลาอ่านข้อมูลเดิม ย้ายข้อมูลที่ยังมีประโยชน์ไปยังที่ว่าง ลบบล็อกเดิมทิ้ง แล้วจึงเขียนข้อมูลใหม่ลงไป กระบวนการที่ซับซ้อนนี้เรียกว่าปรากฏการณ์การขยายตัวของการเขียน (Write Amplification) ซึ่งส่งผลให้ความเร็วของไดรฟ์ตกลงอย่างมาก และทำให้เซลล์หน่วยความจำสึกหรอเร็วกว่ากำหนด
การสำรองพื้นที่ Over-Provisioning จึงทำหน้าที่เสมือนพื้นที่พักข้อมูลชั่วคราว ทำให้คอนโทรลเลอร์สามารถเตรียมบล็อกว่างไว้ล่วงหน้าได้อย่างต่อเนื่อง ส่งผลให้ไดรฟ์รักษาประสิทธิภาพความเร็วในการอ่านและเขียนข้อมูลได้อย่างสม่ำเสมอ แม้ว่าไดรฟ์จะถูกใช้งานจนเกือบเต็มความจุที่แสดงผลในระบบปฏิบัติการก็ตาม
โครงสร้าง 3 ระดับของ Over-Provisioning ตั้งแต่โรงงานจนถึงการตั้งค่าโดยผู้ใช้
พื้นที่ Over-Provisioning บน SSD ไม่ได้เกิดขึ้นจากจุดใดจุดหนึ่งเพียงอย่างเดียว แต่เกิดจากการผสานกันของโครงสร้าง 3 ระดับ ซึ่งมีที่มาและสัดส่วนที่แตกต่างกันอย่างชัดเจนตามเป้าหมายการใช้งานของอุปกรณ์แต่ละเกรด
ระดับแรกคือ ความแตกต่างระหว่างหน่วยวัดทางกายภาพกับระบบฐานสอง (Physical vs Binary Capacity) โรงงานผลิตชิป NAND Flash จะผลิตหน่วยความจำโดยใช้ระบบเลขฐานสอง เช่น 1 GiB มีขนาด 1,073,741,824 ไบต์ แต่ผู้ผลิต SSD จะจำหน่ายในระบบฐานสิบ โดย 1 GB เท่ากับ 1,000,000,000 ไบต์ ส่วนต่างราว 7.37% นี้จะถูกดึงไปเป็นพื้นที่สำรองพื้นฐานระดับแรกสุดของไดรฟ์ทุกตัวโดยอัตโนมัติ
ระดับที่สองคือ การตั้งค่าล่วงหน้าจากเฟิร์มแวร์ของผู้ผลิต (Manufacturer Firmware OP) ผู้ผลิตมักจะกันพื้นที่เพิ่มเติมจากระดับแรก เพื่อปรับระดับความทนทานให้ตรงกับกลุ่มตลาด เช่น SSD ความจุเต็มทางกายภาพ 512 GB อาจถูกวางจำหน่ายที่ 480 GB หรือ 500 GB ส่วนต่างที่หายไปอีกราว 7% ถึง 28% นั้นถูกเปลี่ยนไปเป็นพื้นที่สำรองถาวร SSD สำหรับองค์กร (Enterprise SSD) จึงมักมีความจุที่ดูน้อยกว่ารุ่น Consumer แต่มีความทนทานและอัตราการเขียนที่เสถียรกว่ามาก
ระดับที่สามคือ การกำหนดเพิ่มเติมโดยผู้ใช้งานหรือผู้ดูแลระบบ (User-Allocated OP) ผู้ใช้สามารถใช้โปรแกรมจัดการไดรฟ์ของแต่ละแบรนด์ (SSD Management Software) หรือการแบ่งพาร์ติชัน (Unallocated Space) เพื่อกันพื้นที่ส่วนหนึ่งของไดรฟ์ไว้ไม่ให้ถูกใช้งาน เช่น การเว้นพื้นที่ว่างไว้ 10% ถึง 20% ของความจุ ซึ่งคอนโทรลเลอร์จะรับรู้และนำพื้นที่ที่ไม่ได้จัดสรรนี้ไปใช้งานเป็นพื้นที่สำรองเสริมได้ทันที
ประโยชน์หลักของ Over-Provisioning ต่อความเสถียรและความทนทานของไดรฟ์
ประโยชน์ประการสำคัญที่สุดของการมี Over-Provisioning คือการลดค่าสัมประสิทธิ์การขยายตัวของการเขียน (Write Amplification Factor: WAF) เมื่อค่า WAF ต่ำลง จำนวนรอบที่ชิป NAND Flash ถูกลบและเขียนซ้ำก็จะลดลงตามไปด้วย ส่งผลให้อายุการใช้งานตามค่า TBW (Terabytes Written) ยาวนานขึ้นอย่างมีนัยสำคัญ ป้องกันปัญหาชิปเสื่อมสภาพก่อนเวลาอันควร
นอกจากความทนทานแล้ว ความสม่ำเสมอของประสิทธิภาพ (Performance Consistency) ยังเป็นหัวใจสำคัญสำหรับงานเซิร์ฟเวอร์และดาต้าเบส หากไม่มีพื้นที่สำรองเพียงพอ เมื่อมีการเขียนข้อมูลปริมาณมหาศาลแบบสุ่ม (Random Write) ต่อเนื่อง ความเร็วของ SSD อาจลดลงฮวบฮาบจนเกิดอาการค้างชะงัก (Latency Spike) การมีพื้นที่ OP จะช่วยให้คอนโทรลเลอร์สามารถรันกระบวนการ Garbage Collection เบื้องหลังได้อย่างราบรื่น ไม่รบกวนกระแสข้อมูลหลัก
อีกทั้งพื้นที่ส่วนนี้ยังทำหน้าที่เป็นส่วนทดแทนบล็อกที่ชำรุด (Bad Block Retirement) เมื่อเซลล์หน่วยความจำใดเสื่อมสภาพจนไม่สามารถเก็บประจุไฟฟ้าได้ เฟิร์มแวร์จะทำเครื่องหมายบล็อกนั้นว่าเสียหาย และดึงบล็อกสมบูรณ์จากพื้นที่สำรอง OP เข้ามาทำหน้าที่แทน ทำให้ไดรฟ์ยังคงทำงานต่อได้โดยไม่สูญเสียความจุในการใช้งานหลักและไม่เกิดข้อผิดพลาดในการอ่านเขียนข้อมูล
ความเข้าใจผิดและการตั้งค่าพื้นที่สำรองให้เหมาะสมกับการใช้งานจริง
ผู้ใช้งานทั่วไปจำนวนมากมักเข้าใจผิดว่าการปรับเพิ่ม Over-Provisioning เป็นสิ่งที่ต้องทำเสมอไปสำหรับคอมพิวเตอร์ทุกเครื่อง แต่ในความเป็นจริง SSD สำหรับผู้ใช้งานตามบ้าน (Client SSD) มีพื้นที่สำรองในตัวจากโรงงานประมาณ 7% อยู่แล้ว หากเป็นการใช้งานทั่วไป เช่น เล่นเกม พิมพ์งาน หรือท่องเว็บ การเว้นพื้นที่ว่างในไดรฟ์ตามปกติประมาณ 10% ถึง 15% ก็นับว่าเพียงพอต่อการทำงานของระบบ ไม่จำเป็นต้องตัดความจุออกไปสำรองเพิ่ม
สำหรับกลุ่มงานที่แนะนำให้ตั้งค่า Over-Provisioning เพิ่มเติม ได้แก่ เครื่องเซิร์ฟเวอร์ เครื่องที่ทำงานฐานข้อมูล (Database) สื่อจัดเก็บสำหรับตัดต่อวิดีโอระดับ 4K ขึ้นไป หรือระบบแคชข้อมูลที่มีการเขียนทับตลอด 24 ชั่วโมง การจัดสรรพื้นที่ OP เพิ่มเติมอีก 10% ถึง 20% จะเห็นผลลัพธ์ชัดเจนในการรักษาความเร็วเขียนแบบต่อเนื่องและยืดอายุการใช้งานของอุปกรณ์
อย่างไรก็ตาม การตั้งค่า OP ไม่สามารถทดแทนคำสั่ง TRIM ได้อย่างสมบูรณ์ คำสั่ง TRIM ทำหน้าที่แจ้งคอนโทรลเลอร์ว่าข้อมูลในบล็อกใดถูกลบไปแล้วจากระดับระบบปฏิบัติการ หากระบบไม่เปิดใช้งาน TRIM หรือระบบปฏิบัติการไม่รองรับ การมี Over-Provisioning ก็จะช่วยประคองประสิทธิภาพได้เพียงระดับหนึ่ง แต่ไม่สามารถแก้ไขปัญหาความช้าจากการสะสมของข้อมูลขยะได้อย่างเต็มรูปแบบ
ช่องโหว่ด้านความปลอดภัย: พื้นที่ OP กับความเสี่ยงที่ข้อมูลยังคงตกค้าง
แม้ว่า Over-Provisioning จะสร้างประโยชน์อย่างมหาศาลในแง่ของประสิทธิภาพ แต่ในมุมมองของการรักษาความปลอดภัยข้อมูล (Data Sanitization) พื้นที่ส่วนนี้กลับกลายเป็นจุดบอดที่อันตรายที่สุดจุดหนึ่ง เนื่องจากคอนโทรลเลอร์ของ SSD มีกลไก Flash Translation Layer (FTL) ในการแปลงตำแหน่งแอดเดรส منطقي (Logical Block Address: LBA) ให้ไปจับคู่กับตำแหน่งชิปจริง (Physical Flash Memory) ข้อมูลเก่าที่ถูกเขียนลงไปในอดีตอาจยังคงตกค้างอยู่ในบล็อกสำรองที่ถูกสลับออกไป
การสั่งฟอร์แมตแบบธรรมดา หรือการใช้โปรแกรมเขียนข้อมูลทับ (Data Overwriting Tools) แบบที่เคยใช้กับฮาร์ดดิสก์จานแม่เหล็ก (HDD) ไม่สามารถเข้าถึงพื้นที่ Over-Provisioning ได้ เพราะคำสั่งเขียนข้อมูลจากระบบปฏิบัติการจะถูกส่งไปยังตำแหน่ง LBA ที่มองเห็นเท่านั้น โปรแกรมจึงไม่สามารถเขียนทับบล็อกที่คอนโทรลเลอร์กันไว้เป็นพื้นที่สำรองหรือบล็อกที่ถูกปลดระวางเป็น Bad Block ส่งผลให้ข้อมูลสำคัญ เช่น ฐานข้อมูลลูกค้า รหัสผ่าน หรือความลับทางการค้า อาจยังค้างอยู่บนชิป NAND Flash เหล่านั้น
หากต้องการลบข้อมูลในระดับตรรกะบน SSD ให้ครอบคลุมพื้นที่ทั้งหมด ผู้ดูแลระบบจำเป็นต้องใช้คำสั่ง Secure Erase, NVMe Format หรือการทำลายกุญแจเข้ารหัส (Cryptographic Erase) ที่สั่งการผ่านคอนโทรลเลอร์ของไดรฟ์โดยตรงเท่านั้น ซึ่งจะส่งสัญญาณแรงดันไฟฟ้าล้างประจุทุกเซลล์ รวมถึงพื้นที่สำรอง OP ด้วย อย่างไรก็ตาม หากคอนโทรลเลอร์มีข้อผิดพลาดหรือไดรฟ์เสียหายจนไม่ตอบสนองต่อคำสั่ง การใช้วิธีทางซอฟต์แวร์จะไม่สามารถรับประกันความปลอดภัยของข้อมูลที่หลงเหลืออยู่ได้เลย
ขั้นตอนและเช็กลิสต์การจัดการ SSD ก่อนปลดระวางหรือส่งต่อ
เมื่อหน่วยความจำ SSD ทำงานมาจนถึงรอบการอัปเกรดระบบ หรืออุปกรณ์เริ่มมีสัญญาณเตือนเรื่องสุขภาพ การจัดการสื่อบันทึกข้อมูลอย่างเป็นระบบถือเป็นมาตรฐานสำคัญของฝ่ายไอที เพื่อป้องกันปัญหาข้อมูลรั่วไหลและควบคุมทรัพย์สินขององค์กร
- สำรองข้อมูลสำคัญ: ยืนยันการคัดลอกข้อมูลที่ต้องใช้งานต่อไปยังอุปกรณ์สำรองข้อมูลหลัก และตรวจสอบความถูกต้องของไฟล์อย่างสมบูรณ์
- ตรวจสอบสถานะการเข้ารหัส: หากไดรฟ์มีการเปิดใช้งาน BitLocker หรือการเข้ารหัสแบบฮาร์ดแวร์ ให้ทำการปลดหรือเก็บสำเนาคีย์เข้ารหัสตามนโยบายความปลอดภัย
- คัดแยกประเภทและบันทึกหมายเลขกำกับ: บันทึกข้อมูลจำเพาะ เช่น ยี่ห้อ, รุ่น, ประเภทอินเทอร์เฟซ (SATA, NVMe, SAS), ความจุ และ Serial Number ของไดรฟ์ทุกตัวลงในทะเบียนทรัพย์สิน
- ตรวจสอบสภาพการทำงาน: ประเมินว่าไดรฟ์ยังเปิดติดและตอบสนองต่อคำสั่งหรือไม่ ไดรฟ์ที่เปิดไม่ติดจะไม่สามารถลบข้อมูลด้วยวิธี Secure Erase ได้
- กำหนดแนวทางการจัดการอุปกรณ์: สำหรับไดรฟ์ที่ไม่มีข้อมูลลับและมีสุขภาพดี องค์กรอาจนำไปหมุนเวียนใช้กับงานอื่น หรือส่งต่อให้กับผู้ให้บริการที่ รับซื้อ SSD เพื่อนำทรัพยากรกลับมาใช้ประโยชน์ใหม่ แต่สำหรับไดรฟ์ที่บรรจุข้อมูลลับทางธุรกิจ ข้อมูลส่วนบุคคลตามกฎหมาย หรือไดรฟ์ที่ไม่สามารถเข้าถึงระบบได้แล้ว แนวทางที่ปลอดภัยที่สุดคือการส่งเข้ากระบวนการทำลายตัวสื่อทางกายภาพโดยเฉพาะ
ตัวอย่างสถานการณ์สมมุติ: การตัดสินใจระหว่างการล้างข้อมูลกับการทำลายชิป
เพื่อแสดงให้เห็นวิธีคิดในการเลือกแนวทางจัดการอุปกรณ์ ขอสมมุติตัวอย่างของบริษัทพัฒนาซอฟต์แวร์แห่งหนึ่งที่ต้องปลดระวางเครื่องเซิร์ฟเวอร์ทดสอบระบบจำนวน 20 เครื่อง ซึ่งติดตั้ง NVMe SSD เกรดองค์กรที่มีการตั้งค่า Over-Provisioning ไว้สูงถึง 28% ไดรฟ์ทั้งหมดเคยใช้บันทึกข้อมูลส่วนบุคคลของลูกค้าในการทดสอบระบบจริง
ฝ่ายไอทีได้ตั้งคำถามว่าควรจัดการ SSD เหล่านี้อย่างไร โดยมีสองทางเลือกหลัก:
- ทางเลือกที่ 1: การใช้คำสั่ง Secure Erase ผ่านระบบปฏิบัติการ แล้วนำไดรฟ์ไปใช้งานต่อหรือส่งต่อ ข้อดีคือสามารถนำมูลค่าของฮาร์ดแวร์กลับมาได้ แต่ข้อจำกัดคือต้องใช้เวลาตรวจสอบว่าคอนโทรลเลอร์ของ SSD ทุกตัวทำงานถูกต้องตามมาตรฐาน และไม่ทิ้งบล็อกข้อมูลใดตกค้างในพื้นที่ OP อีกทั้งหากมีไดรฟ์บางตัวที่คอนโทรลเลอร์เริ่มล็อกตัวเองเป็น Read-only จะไม่สามารถสั่งล้างข้อมูลได้
- ทางเลือกที่ 2: การทำลายทางกายภาพด้วยเครื่องบดละเอียดระดับชิป (Solid State Shredding) สำหรับไดรฟ์ที่บรรจุข้อมูลที่มีความเสี่ยงสูง แม้จะต้องสละมูลค่าอุปกรณ์ แต่ช่วยตัดความเสี่ยงเรื่องข้อมูลตกค้างในพื้นที่ Over-Provisioning ได้โดยสิ้นเชิง เพราะชิป NAND Flash ทั้งหมดถูกตัดทำลายเป็นชิ้นเล็กจนไม่สามารถเชื่อมต่ออ่านสัญญาณได้อีก
จากกรณีนี้ ทีมบริหารจึงเลือกใช้วิธีตรวจสอบระดับความสำคัญของข้อมูล โดยไดรฟ์ที่ไม่เคยเก็บข้อมูลลูกค้าจะถูกสั่ง Secure Erase และนำกลับมาใช้ใหม่ ส่วนไดรฟ์ที่บรรจุข้อมูลสำคัญจะถูกส่งไปทำลายทางกายภาพพร้อมบันทึก Serial Number ทั้งหมด เพื่อความปลอดภัยสูงสุดตามนโยบายองค์กร
ข้อผิดพลาดที่พบบ่อยในการปลดระวาง SSD และประเด็นที่ต้องตรวจสอบ
ข้อผิดพลาดที่พบได้บ่อยที่สุดในฝ่ายไอทีคือการนำเครื่องดีกอสเซอร์ (Degausser) ที่ใช้ล้างฮาร์ดดิสก์แบบจานแม่เหล็ก (HDD) มาร่วมใช้กับ SSD สื่อบันทึกข้อมูลประเภทแฟลชไม่ได้บันทึกข้อมูลด้วยสนามแม่เหล็ก แต่ใช้การกักเก็บประจุไฟฟ้าในเซลล์ลอยตัว (Floating Gate) หรือ Charge Trap การนำ SSD ไปผ่านสนามแม่เหล็กแรงสูงจึงไม่มีผลใดๆ ต่อข้อมูลที่อยู่ข้างในเลยแม้แต่น้อย ข้อมูลยังคงอยู่ครบถ้วนและพร้อมถูกเปิดอ่านได้ทันที
อีกข้อผิดพลาดหนึ่งคือการเจาะรูเพียงรูเดียวบนแผงวงจร (Punching) ในกรณีของฮาร์ดดิสก์ การเจาะทะลุจานแม่เหล็กอาจทำให้จานบิดเบี้ยวจนหัวอ่านไม่สามารถทำงานได้ แต่บน SSD ข้อมูลถูกเก็บแยกกันอยู่ในชิป NAND Flash แต่ละตัวที่กระจายอยู่บนบอร์ด หากชิปตัวใดไม่โดนแรงกระแทกโดยตรง ชิปตัวนั้นก็ยังคงมีข้อมูลสมบูรณ์และสามารถถูกถอดไปอ่านข้อมูลได้
สิ่งที่ควรตรวจสอบและสอบถามผู้ให้บริการทำลายข้อมูลก่อนเริ่มงานเสมอ ประกอบด้วย:
- รูปแบบการทำลาย: เครื่องจักรที่ใช้ต้องเป็นเครื่องย่อยสำหรับชิป SSD โดยเฉพาะ ซึ่งสามารถตัดลดขนาดเศษชิ้นส่วนให้อยู่ในเกณฑ์มาตรฐานความปลอดภัย ไม่ใช่เครื่องบดฮาร์ดดิสก์ทั่วไปที่อาจปล่อยให้ชิปหลุดรอดออกมาทั้งชิ้น
- การบันทึกและตรวจสอบ Serial Number: มีระบบสแกนบาร์โค้ดหรือบันทึกหมายเลขประจำเครื่องเพื่อจับคู่กับทะเบียนสินทรัพย์ก่อนและหลังทำลายหรือไม่
- กระบวนการออกเอกสารรับรอง: มีการออกหนังสือรับรองการทำลายข้อมูล (Certificate of Destruction) พร้อมภาพถ่ายหรือวิดีโอยืนยันขั้นตอนอย่างเป็นทางการเพื่อใช้ในการตรวจสอบย้อนกลับ (Audit Trail) หรือไม่
คำถามที่พบบ่อยเกี่ยวกับ Over-Provisioning และการจัดการ SSD
คำถาม: เราสามารถกู้ข้อมูลที่เคยเขียนลงไปในพื้นที่ Over-Provisioning ได้หรือไม่?
คำตอบ: ในทางทฤษฎี หากชิป NAND Flash ไม่ได้ถูกทำลายทางกายภาพและเซลล์ยังไม่ถูกลบประจุไฟฟ้า ผู้เชี่ยวชาญด้านการกู้ข้อมูลขั้นสูงสามารถถอดชิป (Chip-off) ออกมาและต่อตรงเข้ากับเครื่องอ่านข้อมูลเพื่อดึงข้อมูลที่ยังหลงเหลืออยู่ในบล็อกสำรองได้ แม้ว่าระบบปฏิบัติการจะมองไม่เห็นพื้นที่นั้นแล้วก็ตาม
คำถาม: การตั้งค่า Over-Provisioning มากเกินไปมีข้อเสียอย่างไร?
คำตอบ: ข้อเสียหลักคือการสูญเสียพื้นที่ใช้งานจริงไปโดยไม่จำเป็น เช่น หากตั้งค่า OP สูงถึง 30% บนไดรฟ์ขนาด 1 TB ผู้ใช้จะเหลือพื้นที่บันทึกไฟล์เพียงประมาณ 700 GB ซึ่งหากรูปแบบการทำงานไม่ใช่การเขียนข้อมูลทับอย่างหนักหน่วง พื้นที่ที่เสียไปนี้จะไม่สร้างความแตกต่างด้านประสิทธิภาพอย่างคุ้มค่า
คำถาม: SSD แบบ M.2 NVMe มีการทำงานของ Over-Provisioning แตกต่างจาก SSD SATA 2.5 นิ้ว หรือไม่?
คำตอบ: หลักการทำงานของ OP พื้นฐานเหมือนกันทุกประการคือการกันพื้นที่ NAND Flash สำหรับคอนโทรลเลอร์ แต่ไดรฟ์ NVMe มีอินเทอร์เฟซที่เร็วกว่าและคอนโทรลเลอร์มีประสิทธิภาพสูงกว่า จึงสามารถจัดการอัลกอริทึม Wear Leveling และ Garbage Collection ในพื้นที่ OP ได้รวดเร็วและซับซ้อนกว่าไดรฟ์ SATA
คำถาม: สามารถใช้โปรแกรมลบข้อมูลทั่วไปล้างพื้นที่ Over-Provisioning ได้หรือไม่?
คำตอบ: ไม่สามารถทำได้ โปรแกรมลบข้อมูลระดับระบบปฏิบัติการทั่วไปจะเห็นเฉพาะพื้นที่ที่จัดสรรไว้ (LBA) เท่านั้น การเข้าถึงพื้นที่ OP ต้องอาศัยคำสั่งเฟิร์มแวร์ระดับลึกของไดรฟ์ เช่น ATA Secure Erase หรือ NVMe Sanitize ซึ่งหากเฟิร์มแวร์มีข้อบกพร่อง การล้างข้อมูลอาจไม่ครอบคลุม 100%
สิ่งที่ควรเตรียมความพร้อมก่อนส่งมอบ SSD เพื่อการทำลายอย่างปลอดภัย
เพื่อให้กระบวนการทำลายข้อมูลและทำลายสื่อจัดเก็บข้อมูลขององค์กรดำเนินไปอย่างราบรื่น ถูกต้องตามมาตรฐานความปลอดภัย และสามารถตรวจสอบย้อนหลังได้ ฝ่ายไอทีหรือผู้รับผิดชอบควรเตรียมข้อมูลและอุปกรณ์ตามรายการดังต่อไปนี้ก่อนประสานงานกับผู้ให้บริการ:
- สรุปจำนวนและประเภทอุปกรณ์: รวบรวมจำนวน SSD ทั้งหมด โดยแยกตามประเภท เช่น SATA 2.5 นิ้ว, M.2 SATA, M.2 NVMe, PCIe Card หรือ Enterprise U.2/U.3 เพื่อให้ทีมงานประเมินเครื่องมือบดทำลายที่เหมาะสม
- จัดทำบัญชี Serial Number: พิมพ์หรือจัดทำไฟล์รายการ Serial Number ของไดรฟ์แต่ละตัวอย่างชัดเจน เพื่อใช้ตรวจนับร่วมกับเจ้าหน้าที่หน้างานก่อนการทำลาย
- ถอดอุปกรณ์ออกจากถาดหรือโครงยึด (Caddy/Tray): ตรวจสอบให้แน่ใจว่าได้ถอด SSD ออกจากถาดของเซิร์ฟเวอร์แล้ว หรือหากต้องการให้ทำลายพร้อมถาด ต้องแจ้งผู้ให้บริการล่วงหน้าเพื่อเตรียมอุปกรณ์ตัดที่รองรับโครงสร้างโลหะ
- ตรวจสอบระดับความต้องการของเอกสาร: ยืนยันข้อกำหนดภายในองค์กรว่าต้องการเอกสารรับรองประเภทใด เช่น ใบรับรองการทำลาย (Certificate of Destruction), ภาพถ่ายบันทึก Serial Number ขณะทำลาย หรือรายงานสรุปสำหรับยื่นต่อคณะกรรมการตรวจสอบ
- นัดหมายสถานที่และเงื่อนไขหน้างาน: กำหนดชัดเจนว่าต้องการใช้บริการทำลาย ณ สถานที่ขององค์กร (On-site Destruction) เพื่อควบคุมความปลอดภัยสูงสุด หรือต้องการส่งมอบเพื่อดำเนินการในโรงงานทำลายที่ได้มาตรฐาน