แนวทางการตั้งค่าการเข้ารหัสลับ BitLocker บน SSD พร้อมวิธีจัดการและข้อควรระวังเรื่อง Recovery Key สูญหาย
คู่มือเชิงลึกเกี่ยวกับการเปิดใช้งาน BitLocker Drive Encryption บน SSD ทั้งแบบ SATA และ NVMe M.2 อธิบายข้อแตกต่างระหว่าง Software และ Hardware Encryption ข้อควรระวังเรื่องคีย์กู้คืนข้อมูลสูญหาย และแนวทางปฏิบัติเมื่อต้องปลดระวางอุปกรณ์
BitLocker บน SSD คืออะไร และทำไมการเข้ารหัสข้อมูลจึงสำคัญสำหรับอุปกรณ์จัดเก็บข้อมูลยุคใหม่
การเข้ารหัสลับทั้งไดรฟ์ด้วย BitLocker (BitLocker Drive Encryption) คือฟังก์ชันความปลอดภัยระดับระบบปฏิบัติการของ Windows ที่ออกแบบมาเพื่อปกป้องข้อมูลจากการเข้าถึงโดยไม่ได้รับอนุญาต โดยระบบจะทำการแปลงข้อมูลทั้งหมดในพาร์ติชันของไดรฟ์ให้อยู่ในรูปของรหัสลับ หากอุปกรณ์สูญหายหรือถูกถอดไดรฟ์ออกไปเชื่อมต่อกับคอมพิวเตอร์เครื่องอื่น ผู้ที่ไม่ได้รับอนุญาตจะไม่สามารถเปิดอ่านไฟล์ ข้อมูลการทำงาน หรือระบบไฟล์ใด ๆ ได้เลยหากปราศจากรหัสผ่านหรือคีย์กู้คืนข้อมูล (Recovery Key) ที่ถูกต้อง
สำหรับผู้ใช้งาน SSD ไม่ว่าจะเป็นแบบ 2.5 นิ้ว SATA หรือรูปแบบ M.2 NVMe การเข้ารหัสข้อมูลมีความจำเป็นอย่างยิ่ง เนื่องจากอุปกรณ์พกพาในปัจจุบันมีขนาดกะทัดรัด เสี่ยงต่อการสูญหายหรือถูกโจรกรรมได้ง่าย บทความนี้เหมาะสำหรับผู้ใช้งานทั่วไปที่ต้องการความปลอดภัยของข้อมูลส่วนตัว ผู้ดูแลระบบไอทีที่ต้องกำหนดนโยบายความปลอดภัยของเครื่องคอมพิวเตอร์ในองค์กร รวมถึงเจ้าหน้าที่จัดซื้อที่ต้องวางแผนจัดการอุปกรณ์จัดเก็บข้อมูล การเข้าใจกลไกของ BitLocker จะช่วยให้ตัดสินใจได้ว่าจะเปิดใช้งานรูปแบบใด และต้องเตรียมแผนรับมือความเสี่ยงเรื่องข้อมูลสูญหายอย่างไร
ความแตกต่างระหว่าง Software Encryption กับ Hardware Encryption บน SSD แบบ SATA และ NVMe
ในการเปิดใช้งาน BitLocker บนโซลิดสเตตไดรฟ์ (SSD) จะมีกลไกการเข้ารหัสหลักอยู่สองรูปแบบ ซึ่งทำงานแตกต่างกันอย่างชัดเจนทั้งในแง่ของกระบวนการประมวลผลและการจัดการความปลอดภัย ได้แก่ Software-based Encryption และ Hardware-based Encryption (Self-Encrypting Drive หรือ SED)
รูปแบบแรกคือการเข้ารหัสผ่านซอฟต์แวร์ (Software Encryption) ซึ่ง Windows จะใช้ซีพียูของคอมพิวเตอร์ในการคำนวณและประมวลผลอัลกอริทึม เช่น XTS-AES ข้อดีคือทำงานเข้ากันได้กับ SSD ทุกรุ่นในท้องตลาด ไม่ว่าจะเป็น SATA หรือ NVMe ทั่วไป แต่ข้อจำกัดคือการประมวลผลขึ้นอยู่กับประสิทธิภาพของซีพียู แม้ว่าซีพียูรุ่นใหม่จะมีคำสั่งฮาร์ดแวร์ AES-NI ช่วยประมวลผลจนแทบไม่รู้สึกถึงความหน่วงในการใช้งานทั่วไปก็ตาม
รูปแบบที่สองคือการเข้ารหัสผ่านฮาร์ดแวร์ (Hardware Encryption หรือ eDrive) ซึ่ง SSD รุ่นที่รองรับมาตรฐาน TCG Opal และ IEEE 1667 จะมีคอนโทรลเลอร์ภายในไดรฟ์ที่ทำหน้าที่เข้ารหัสข้อมูลโดยตรง ไม่ดึงภาระงานของซีพียูหลัก อย่างไรก็ตาม ในระบบปฏิบัติการรุ่นใหม่ ผู้เชี่ยวชาญด้านความปลอดภัยมักแนะนำให้ใช้การเข้ารหัสแบบซอฟต์แวร์เป็นค่าเริ่มต้น เนื่องจากคอนโทรลเลอร์ของผู้ผลิตบางรายอาจมีช่องโหว่ด้านเฟิร์มแวร์ การกำหนดค่ากลุ่มนโยบาย (Group Policy) ให้บังคับใช้ Software Encryption จึงเป็นทางเลือกที่ได้รับความนิยมสูงในเชิงเสถียรภาพความปลอดภัย
ขั้นตอนและเช็กลิสต์การเปิดใช้งาน BitLocker บน Windows อย่างถูกต้องและปลอดภัย
ก่อนที่จะเริ่มต้นเปิดใช้งาน BitLocker บน SSD สิ่งสำคัญที่สุดคือการตรวจสอบความพร้อมของระบบและสำรองข้อมูลสำคัญออกไปยังพื้นที่อื่นเพื่อป้องกันข้อผิดพลาดระหว่างกระบวนการเข้ารหัส โดยมีขั้นตอนการเตรียมตัวและขั้นตอนดำเนินการดังนี้
- ตรวจสอบชิป TPM (Trusted Platform Module): ตรวจสอบว่าเมนบอร์ดรองรับและเปิดใช้งาน TPM 2.0 ใน BIOS/UEFI แล้ว เพื่อให้ระบบสามารถเก็บกุญแจเข้ารหัสลับได้อย่างปลอดภัยโดยไม่ต้องพิมพ์รหัสผ่านทุกครั้งที่บูตเครื่อง
- ตรวจสอบสภาพของ SSD: ใช้โปรแกรมตรวจสอบค่าสุขภาพของไดรฟ์ เช่น SMART เพื่อให้แน่ใจว่าไม่มี Bad Block หรืออาการผิดปกติ เพราะการเข้ารหัสทั้งไดรฟ์จะมีการเขียนอ่านข้อมูลปริมาณมากอย่างต่อเนื่อง
- สำรองข้อมูล (Backup): ทำการสำรองข้อมูลสำคัญทั้งหมดไปยังคลาวด์หรือไดรฟ์ภายนอกก่อนเสมอ
- เริ่มเปิดใช้งาน: ไปที่ Control Panel เลือก BitLocker Drive Encryption จากนั้นกด Turn on BitLocker บนไดรฟ์ระบบหรือไดรฟ์ข้อมูลที่ต้องการ
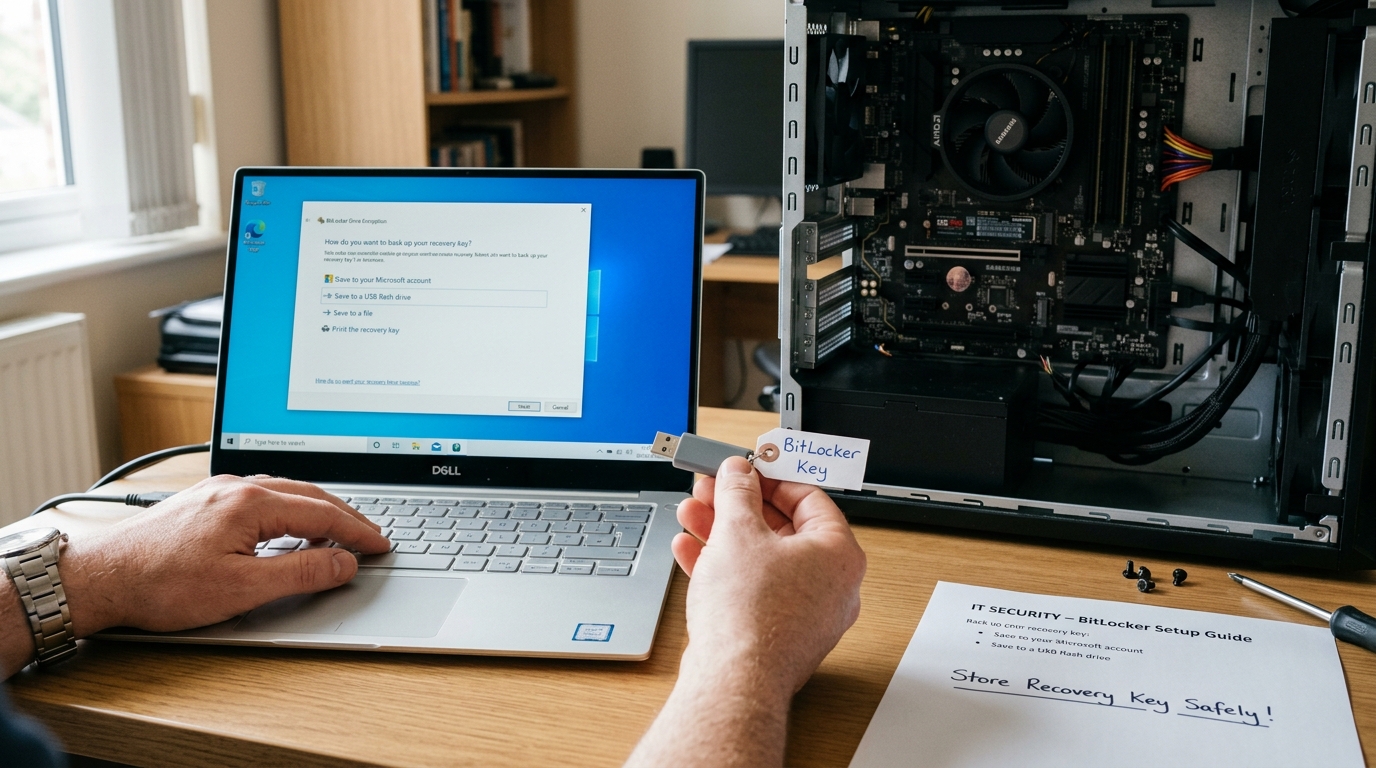
- บันทึก BitLocker Recovery Key: ระบบจะบังคับให้เลือกวิธีสำรองกุญแจกู้คืน 48 หลัก ซึ่งเป็นขั้นตอนสำคัญที่สุดที่ห้ามมองข้าม
- เลือกว่าจะเข้ารหัสเฉพาะพื้นที่ที่ใช้งาน (Used Disk Space Only) หรือทั้งไดรฟ์ (Entire Drive): สำหรับ SSD ใหม่อาจเลือกเฉพาะพื้นที่ที่ใช้งานได้ แต่หากเป็น SSD ที่ใช้งานมานานแล้ว ควรเลือก Entire Drive เพื่อความปลอดภัยสูงสุด
- ดำเนินการ BitLocker System Check: ตรวจสอบระบบก่อนเริ่มรีสตาร์ตเพื่อเริ่มกระบวนการเข้ารหัสอย่างสมบูรณ์
ความสำคัญของ BitLocker Recovery Key และข้อควรระวังเมื่อคีย์สูญหาย
BitLocker Recovery Key คือรหัสตัวเลขเฉพาะจำนวน 48 หลัก ที่สร้างขึ้นโดยอัตโนมัติเมื่อมีการเปิดใช้งาน BitLocker กุญแจชุดนี้ทำหน้าที่เป็นช่องทางฉุกเฉินช่องทางเดียวในการเข้าถึงข้อมูล เมื่อระบบตรวจพบการเปลี่ยนแปลงของฮาร์ดแวร์ เช่น การอัปเดต BIOS/UEFI, การย้าย SSD ไปเสียบกับคอมพิวเตอร์เครื่องอื่น, เมนบอร์ดเสีย หรือการปิดใช้งานชิป TPM
หากเกิดเหตุการณ์ที่ระบบเรียกถาม Recovery Key แล้วผู้ใช้งานไม่มีกุญแจชุดนี้ ข้อมูลทั้งหมดใน SSD จะไม่สามารถเข้าถึงได้โดยสิ้นเชิง ไม่ว่าจะเป็นการกู้ข้อมูลผ่านซอฟต์แวร์ทั่วไปหรือห้องปฏิบัติการกู้ข้อมูลระดับสูง เนื่องจากข้อมูลถูกเข้ารหัสไว้ด้วยมาตรฐานความปลอดภัยระดับสูง การสูญหายของคีย์จึงเทียบเท่ากับการสูญเสียข้อมูลอย่างถาวร
แนวทางป้องกันปัญหานี้ที่ดีที่สุดคือการจัดเก็บ Recovery Key มากกว่าหนึ่งช่องทาง เช่น ผูกบันทึกไว้กับบัญชี Microsoft Account หรือบัญชีองค์กร Azure AD/Entra ID, บันทึกเป็นไฟล์ข้อความเก็บไว้ในแฟลชไดรฟ์ที่แยกต่างหาก, และการพิมพ์ออกมาเป็นเอกสารกระดาษเก็บไว้ในตู้เซฟที่ปลอดภัย หลีกเลี่ยงการบันทึกไฟล์คีย์ไว้ในไดรฟ์ที่กำลังถูกเข้ารหัสอย่างเด็ดขาด
สถานการณ์สมมุติ: การรับมือเมื่อเมนบอร์ดชำรุดและการตัดสินใจเปลี่ยนไดรฟ์ระบบ
เพื่อแสดงให้เห็นภาพขั้นตอนการแก้ไขปัญหา ลองพิจารณาสถานการณ์สมมุติดังต่อไปนี้: เครื่องคอมพิวเตอร์สำหรับทำงานของพนักงานเกิดอาการเมนบอร์ดชำรุดกะทันหันจนเปิดไม่ติด โดยภายในเครื่องติดตั้ง M.2 NVMe SSD ที่เข้ารหัส BitLocker เอาไว้ และมีงานสำคัญที่จำเป็นต้องส่งในวันเดียวกัน
ในทางเลือกแรก เจ้าหน้าที่ไอทีทำการถอด M.2 SSD ออกมาแล้วนำไปติดตั้งในคอมพิวเตอร์เครื่องสำรอง เมื่อเปิดเครื่อง ระบบ Windows ตรวจพบว่าชิป TPM และฮาร์ดแวร์เปลี่ยนไป จึงขึ้นหน้าจอสีฟ้าแจ้งเตือนให้กรอก BitLocker Recovery Key 48 หลักทันที ในกรณีที่องค์กรมีการบันทึกคีย์ไว้ในระบบส่วนกลาง ไอทีจะสามารถค้นหาคีย์มากรอกเพื่อปลดล็อก เข้าถึงไฟล์งาน และคัดลอกข้อมูลออกมาได้ตามปกติ
ในทางกลับกัน หากเป็นกรณีที่ไม่มีการสำรอง Recovery Key ไว้ ผู้ใช้งานจะไม่สามารถกู้คืนข้อมูลจาก SSD ตัวนั้นได้เลย จำเป็นต้องฟอร์แมตไดรฟ์ใหม่เพื่อเริ่มต้นใช้งานเท่านั้น สถานการณ์สมมุตินี้ชี้ให้เห็นว่า การมีวินัยในการจัดเก็บ Recovery Key เป็นเส้นแบ่งระหว่างการทำงานต่อได้อย่างราบรื่นกับการสูญเสียข้อมูลงานสำคัญทั้งหมด
ข้อผิดพลาดที่พบบ่อยในการใช้งาน BitLocker บน SSD และสิ่งที่ต้องตรวจสอบ
ข้อผิดพลาดประการแรกที่พบบ่อยคือ การอัปเดตเฟิร์มแวร์ BIOS หรือเปลี่ยนการตั้งค่า Secure Boot โดยไม่ได้ระงับการทำงาน (Suspend Protection) ของ BitLocker ไว้ชั่วคราว การอัปเดตเหล่านี้ทำให้ค่าเช็คของระบบฮาร์ดแวร์เปลี่ยนไป ส่งผลให้ระบบล็อกตัวเองและถามหา Recovery Key ทันทีในการบูตครั้งถัดไป
ข้อผิดพลาดประการที่สองคือ ความเข้าใจผิดเกี่ยวกับการลบข้อมูล ผู้ใช้หลายคนคิดว่าการสั่งฟอร์แมตแบบด่วน (Quick Format) หรือการลบพาร์ติชันจะทำให้ข้อมูลที่เข้ารหัสหายไปอย่างสมบูรณ์โดยไม่ต้องกังวล แต่ในความเป็นจริง หากไม่ได้ทำลายตารางการเข้ารหัสหรือไม่ได้ใช้คำสั่งลบข้อมูลระดับลึก ข้อมูลดั้งเดิมบางส่วนอาจยังคงค้างอยู่ในชิปหน่วยความจำแฟลชของ SSD
ข้อผิดพลาดประการที่สามคือ การไม่ตรวจสอบสิทธิ์ของผู้ใช้งานก่อนเปิดหรือปิดการเข้ารหัส ในคอมพิวเตอร์องค์กรที่ไม่มีการควบคุมผ่านนโยบายส่วนกลาง พนักงานอาจกดปิด BitLocker เองเพื่อความสะดวก ทำให้เครื่องนั้นหลุดจากมาตรฐานความปลอดภัยโดยที่ฝ่ายไอทีไม่ทราบเรื่อง
การปลดระวางอุปกรณ์: การจัดการ SSD ที่เข้ารหัส BitLocker ก่อนส่งต่อหรือทำลาย
เมื่อ SSD ผ่านการใช้งานมาระยะหนึ่งจนถึงรอบการอัปเกรดความจุหรือเปลี่ยนเครื่องใหม่ องค์กรและผู้ใช้งานต้องมีขั้นตอนจัดการสื่อบันทึกข้อมูลเดิมอย่างรัดกุม การที่ไดรฟ์เคยเข้ารหัส BitLocker ไว้นั้นช่วยลดความเสี่ยงจากการถูกขโมยข้อมูลได้ในระดับหนึ่ง แต่ไม่ได้หมายความว่าจะสามารถละเลยขั้นตอนการล้างข้อมูลก่อนส่งต่อได้
หากต้องการนำ SSD ไปใช้งานต่อหรือส่งต่อไปยังผู้อื่น จำเป็นต้องปลดล็อกและสั่งล้างข้อมูลอย่างปลอดภัยด้วยคำสั่ง Cryptographic Erase หรือ NVMe Secure Erase ซึ่งจะทำการล้างคีย์การเข้ารหัสหลักของไดรฟ์และเขียนทับบล็อกข้อมูล ทำให้ข้อมูลเดิมไม่สามารถกู้คืนได้ สำหรับองค์กรที่มีอุปกรณ์จำนวนมากและต้องการจำหน่ายออกเพื่อหมุนเวียนงบประมาณ การเลือกส่งมอบให้ผู้ให้บริการที่มีความเชี่ยวชาญด้านการ รับซื้อ SSD ที่ผ่านการล้างข้อมูลตามมาตรฐานแล้ว ถือเป็นอีกทางเลือกในการบริหารจัดการทรัพย์สินไอทีอย่างคุ้มค่า
อย่างไรก็ตาม หากไดรฟ์ตัวนั้นเคยบรรจุข้อมูลชั้นความลับสูง ข้อมูลส่วนบุคคลตามข้อกำหนดทางกฎหมาย หรือเป็น SSD ที่ชำรุดเสียหายจนไม่สามารถเชื่อมต่อเพื่อสั่งล้างข้อมูลผ่านซอฟต์แวร์ได้ ทางเลือกที่ปลอดภัยที่สุดคือการส่งเข้าสู่กระบวนการทำลายทางกายภาพ เช่น การบดละเอียด (Shredding) หรือการเจาะทำลายชิป NAND Flash เพื่อตัดความเสี่ยงด้านข้อมูลรั่วไหลอย่างถาวร
คำถามที่พบบ่อยเกี่ยวกับการตั้งค่า BitLocker บน SSD (FAQ)
คำถาม: การเปิด BitLocker จะทำให้ความเร็วในการอ่านเขียนของ SSD ตกลงอย่างเห็นได้ชัดหรือไม่?
คำตอบ: ใน SSD และคอมพิวเตอร์รุ่นปัจจุบันที่ใช้ซีพียูซึ่งรองรับชุดคำสั่ง AES-NI ผลกระทบต่อประสิทธิภาพการทำงานในการใช้งานทั่วไปมักต่ำมากจนแทบไม่รู้สึก แต่อาจมีผลต่างเล็กน้อยในงานที่ต้องอ่านเขียนไฟล์ขนาดใหญ่ต่อเนื่องเป็นเวลานานมาก ซึ่งต้องพิจารณาเปรียบเทียบระหว่างความเร็วที่ลดลงเล็กน้อยกับความปลอดภัยของข้อมูลที่ได้รับ
คำถาม: หากลืม Recovery Key และไม่มีการสำรองไว้เลย มีวิธีเจาะรหัสผ่านเพื่อกู้ข้อมูลหรือไม่?
คำตอบ: ไม่มีวิธีเจาะรหัสผ่าน BitLocker เนื่องจากใช้อัลกอริทึมการเข้ารหัสที่มีความซับซ้อนสูงตามมาตรฐานสากล หากไม่มีคีย์ 48 หลัก ทางออกเดียวคือการฟอร์แมต SSD เพื่อนำไดรฟ์เปล่ากลับมาใช้งานใหม่ โดยข้อมูลเดิมทั้งหมดจะสูญหายอย่างถาวร
คำถาม: สามารถใช้ BitLocker กับ SSD ที่เป็นพอร์ต USB หรือ External SSD ได้หรือไม่?
คำตอบ: สามารถทำได้ โดยระบบจะใช้งานฟังก์ชันที่เรียกว่า BitLocker To Go ซึ่งออกแบบมาสำหรับสื่อบันทึกข้อมูลแบบพกพาโดยเฉพาะ โดยผู้ใช้สามารถกำหนดรหัสผ่านในการปลดล็อกเมื่อนำไปเสียบใช้งานกับคอมพิวเตอร์เครื่องอื่นได้
คำถาม: SSD เสียแบบตรวจไม่พบไดรฟ์ (Not Detected) ข้อมูลที่เข้ารหัส BitLocker ไว้ยังปลอดภัยหรือไม่?
คำตอบ: ปลอดภัยจากการเข้าถึงโดยบุคคลทั่วไป แต่เพื่อความมั่นใจสูงสุดตามมาตรฐานองค์กร ควรส่งตัวไดรฟ์ที่ชำรุดเข้าสู่กระบวนการทำลายทางกายภาพ เพื่อป้องกันไม่ให้มีใครสามารถนำชิปความจำไปซ่อมแซมและพยายามอ่านข้อมูลในภายหลัง
เช็กลิสต์การเตรียมความพร้อมก่อนติดต่อบริการจัดการหรือทำลายข้อมูล SSD
หากท่านกำลังวางแผนจัดการ SSD จำนวนมากในองค์กร ไม่ว่าจะเป็นการนำไปล้างข้อมูล นำไปจำหน่ายต่อ หรือส่งเข้าสู่กระบวนการทำลายสื่อบันทึกข้อมูลอย่างปลอดภัย ควรเตรียมข้อมูลและเอกสารดังต่อไปนี้ก่อนประสานงานกับทีมงานผู้ให้บริการ:
- บัญชีรายการทรัพย์สิน: รวบรวมจำนวนอุปกรณ์ พร้อมระบุประเภทการเชื่อมต่ออย่างชัดเจน เช่น SATA 2.5 นิ้ว, M.2 SATA, M.2 NVMe หรือ PCIe Card
- หมายเลข Serial Number: บันทึกรายการ Serial Number ของ SSD แต่ละตัวเพื่อใช้สำหรับตรวจสอบและจัดทำเอกสารรับรองการดำเนินงาน
- สถานะการสำรองข้อมูล: ตรวจสอบและยืนยันเป็นลายลักษณ์อักษรว่าข้อมูลสำคัญทั้งหมดได้รับการสำรองหรือได้รับอนุมัติให้ลบและทำลายแล้ว
- สถานะการเข้ารหัส: ระบุว่าไดรฟ์แต่ละตัวมีการเปิด BitLocker หรือตั้งรหัสผ่านระดับฮาร์ดแวร์ไว้หรือไม่ และไดรฟ์ยังสามารถเปิดติดเพื่อเข้าถึงคำสั่ง Secure Erase ได้หรือไม่
- ข้อกำหนดด้านเอกสารและสถานที่: ระบุความต้องการว่าต้องการบริการทำลาย ณ สถานที่ของท่าน (On-site) หรือนำกลับไปทำลายที่ศูนย์บริการ รวมถึงความต้องการใบรับรองการทำลายข้อมูล (Certificate of Destruction) เพื่อใช้ยื่นต่อฝ่ายตรวจสอบบัญชีหรือความปลอดภัยสารสนเทศ