กลยุทธ์สำรองข้อมูลแบบ Immutable Backup: แนวทางป้องกันแรนซัมแวร์ และการจัดการวงจรชีวิตฮาร์ดดิสก์ให้ปลอดภัย
ทำความเข้าใจกลยุทธ์ Immutable Backup ที่ล็อกไฟล์ข้อมูลไม่ให้ถูกแก้ไขหรือลบ เพื่อรับมือแรนซัมแวร์ พร้อมขั้นตอนวางระบบ และแนวทางการปลดระวางสื่อบันทึกข้อมูลเก่าอย่างถูกต้องตามมาตรฐานความปลอดภัย
Immutable Backup คืออะไร และเหตุใดองค์กรยุคใหม่จึงต้องปรับใช้
Immutable Backup คือการสำรองข้อมูลในรูปแบบที่ไม่สามารถเปลี่ยนแปลง แก้ไข หรือลบทำลายได้ตลอดระยะเวลาที่กำหนด (Retention Period) แม้ผู้ใช้งานที่มีสิทธิ์ระดับผู้ดูแลระบบ (Admin) หรือมัลแวร์เรียกค่าไถ่ (Ransomware) จะเข้าถึงพื้นที่จัดเก็บข้อมูลได้ก็ตาม ระบบจะไม่อนุญาตให้เขียนทับหรือลบไฟล์ชุดนั้นได้เลย ทำให้ข้อมูลชุดสำรองยังคงความถูกต้องสมบูรณ์และสามารถนำมากู้คืนระบบได้เสมอเมื่อเกิดภัยคุกคามทางไซเบอร์
บทความนี้จัดทำขึ้นสำหรับผู้ดูแลระบบ IT ผู้จัดซื้อ และผู้บริหารองค์กรที่ต้องการยกระดับความปลอดภัยของข้อมูลจากการสำรองข้อมูลแบบเดิม ไปจนถึงการวางแผนวงจรชีวิตของสื่อบันทึกข้อมูล (Hardware Lifecycle) เมื่ออุปกรณ์จัดเก็บข้อมูลเหล่านั้นหมดอายุการใช้งานหรือต้องปลดระวาง
การตัดสินใจสำคัญในเรื่องนี้ไม่ได้อยู่ที่การเลือกระบบซอฟต์แวร์สำรองข้อมูลเพียงอย่างเดียว แต่ยังครอบคลุมถึงการเลือกฮาร์ดแวร์จัดเก็บข้อมูลที่เหมาะสม ไม่ว่าจะเป็นฮาร์ดดิสก์จานแม่เหล็ก (HDD) หรือโซลิดสเตตไดรฟ์ (SSD) ตลอดจนการกำหนดนโยบายทำลายข้อมูลบนสื่อบันทึกข้อมูลเดิมเมื่อถึงเวลาต้องเปลี่ยนผ่านอุปกรณ์ เพื่อป้องกันการรั่วไหลของข้อมูลองค์กรอย่างครบวงจร
ความแตกต่างของสื่อบันทึกข้อมูล HDD, SSD และเทคโนโลยี WORM ในระบบสำรองข้อมูล
ในการสร้างระบบ Immutable Backup การเข้าใจคุณลักษณะของสื่อบันทึกข้อมูลและคำศัพท์เทคนิคเป็นสิ่งสำคัญ เพราะสื่อแต่ละชนิดมีคุณสมบัติและการจัดการข้อมูลที่แตกต่างกัน:
- HDD (Hard Disk Drive) หรือฮาร์ดดิสก์แบบจานแม่เหล็ก: มักเชื่อมต่อผ่านอินเทอร์เฟซ SAS หรือ SATA มีจุดเด่นด้านต้นทุนต่อความจุที่คุ้มค่า จึงนิยมใช้เป็นพื้นที่จัดเก็บข้อมูลสำรองขนาดใหญ่ (Secondary Storage) แม้จะมีความเร็วในการอ่านเขียนต่ำกว่า แต่มีความทนทานและเสถียรสำหรับการเก็บข้อมูลระยะยาว
- SSD (Solid State Drive) เช่น NVMe, M.2 และ SATA SSD: ใช้หน่วยความจำแฟลช (NAND Flash) มีความเร็วในการอ่านและเขียนสูงมาก เหมาะสำหรับงานที่ต้องการ RTO (Recovery Time Objective) ต่ำเป็นพิเศษ เพื่อให้กู้คืนระบบหลักได้อย่างรวดเร็ว
- สถาปัตยกรรม WORM (Write Once, Read Many): เป็นกลไกหลักของ Immutable Backup ซึ่งล็อกข้อมูลไว้ในระดับพื้นที่จัดเก็บ ทำให้เขียนข้อมูลได้เพียงครั้งเดียว แต่อ่านได้หลายครั้งจนกว่าจะครบกำหนดเวลา
นอกจากนี้ สิ่งที่ต้องแยกให้ออกคือ "การลบข้อมูล (Logical Deletion)" กับ "การทำลายตัวสื่อบันทึกข้อมูล (Physical Destruction)" การกำหนด Immutable จะบล็อกการสั่งลบเชิงซอฟต์แวร์ แต่หากอุปกรณ์ฮาร์ดดิสก์หรือ SSD เสียหายจนต้องถอดออกจากตู้เซิร์ฟเวอร์ การปกป้องข้อมูลจะต้องเปลี่ยนมาใช้กระบวนการทำลายสื่อบันทึกข้อมูลทางกายภาพแทน
ปัจจัยในการเลือกระบบสำรองข้อมูลและข้อจำกัดที่ต้องพิจารณา
การกำหนดนโยบายสำรองข้อมูลแบบ Immutable จำเป็นต้องประเมินเงื่อนไขขององค์กรอย่างรอบด้าน เพื่อให้ได้ระบบที่สอดคล้องกับการใช้งานจริงและงบประมาณ:
- ปริมาณข้อมูลและอัตราการเติบโต: ข้อมูลที่ล็อกไว้จะไม่สามารถลบเพื่อเคลียร์พื้นที่ได้จนกว่าจะหมดอายุ ดังนั้นต้องคำนวณความจุของ HDD หรือสตอเรจให้เพียงพอ เพื่อป้องกันปัญหาพื้นที่เต็มก่อนกำหนด
- สภาพและความทนทานของสื่อบันทึกข้อมูล: สื่อที่นำมาใช้ต้องมีสุขภาพที่ดี หากใช้ HDD เก่าที่มีความเสี่ยงต่อการเกิด Bad Sector ข้อมูลที่สำรองไว้อาจกู้คืนไม่ได้เมื่อถึงคราวจำเป็น
- ข้อกำหนดทางกฎหมายและมาตรฐานองค์กร: นโยบายบางประเภท เช่น พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) หรือมาตรฐานความปลอดภัยสารสนเทศ อาจมีข้อกำหนดเรื่องระยะเวลาการจัดเก็บข้อมูลและการทำลายข้อมูลเมื่อหมดความจำเป็น
ข้อจำกัดที่ควรทราบคือ ระบบ Immutable Backup ไม่สามารถป้องกันความเสียหายทางกายภาพของฮาร์ดแวร์ เช่น ภัยธรรมชาติ หรือไฟไหม้ได้ ดังนั้นองค์กรจึงยังต้องใช้ร่วมกับกฎ 3-2-1 Backup Strategy ซึ่งหมายถึงการเก็บสำเนาข้อมูลไว้หลายชุดและมีสำเนาหนึ่งชุดอยู่นอกสถานที่ (Off-site หรือ Cloud)
ขั้นตอนการเตรียมงานและการจัดทำบัญชีอุปกรณ์เมื่อปรับปรุงระบบสตอเรจ
เมื่อองค์กรตัดสินใจปรับปรุงระบบสำรองข้อมูลเดิม หรือต้องอัปเกรดสตอเรจใหม่เพื่อรองรับ Immutable Backup การบริหารจัดการอุปกรณ์เดิมเป็นขั้นตอนที่ไม่ควรมองข้าม โดยมีแนวทางปฏิบัติจริงดังนี้:
- การสำรองข้อมูลรอบสุดท้ายและตรวจสอบความสมบูรณ์: ทำการย้ายและตรวจสอบข้อมูลทั้งหมดจากอุปกรณ์เก่าไปยังระบบใหม่ และทดสอบการกู้คืน (Restore Test) ให้มั่นใจว่าข้อมูลครบถ้วน
- ตรวจสอบการอนุมัติปลดระวาง: จัดทำเอกสารขออนุมัติปลดระวางอุปกรณ์ตามระเบียบของฝ่าย IT หรือฝ่ายบริหาร
- การแยกประเภทอุปกรณ์: คัดแยกกลุ่มอุปกรณ์ตามชนิด เช่น Enterprise SAS HDD, SATA HDD, SSD แบบ 2.5 นิ้ว หรือ M.2 NVMe เพื่อเตรียมการจัดการที่เหมาะสมกับโครงสร้างของแต่ละสื่อ
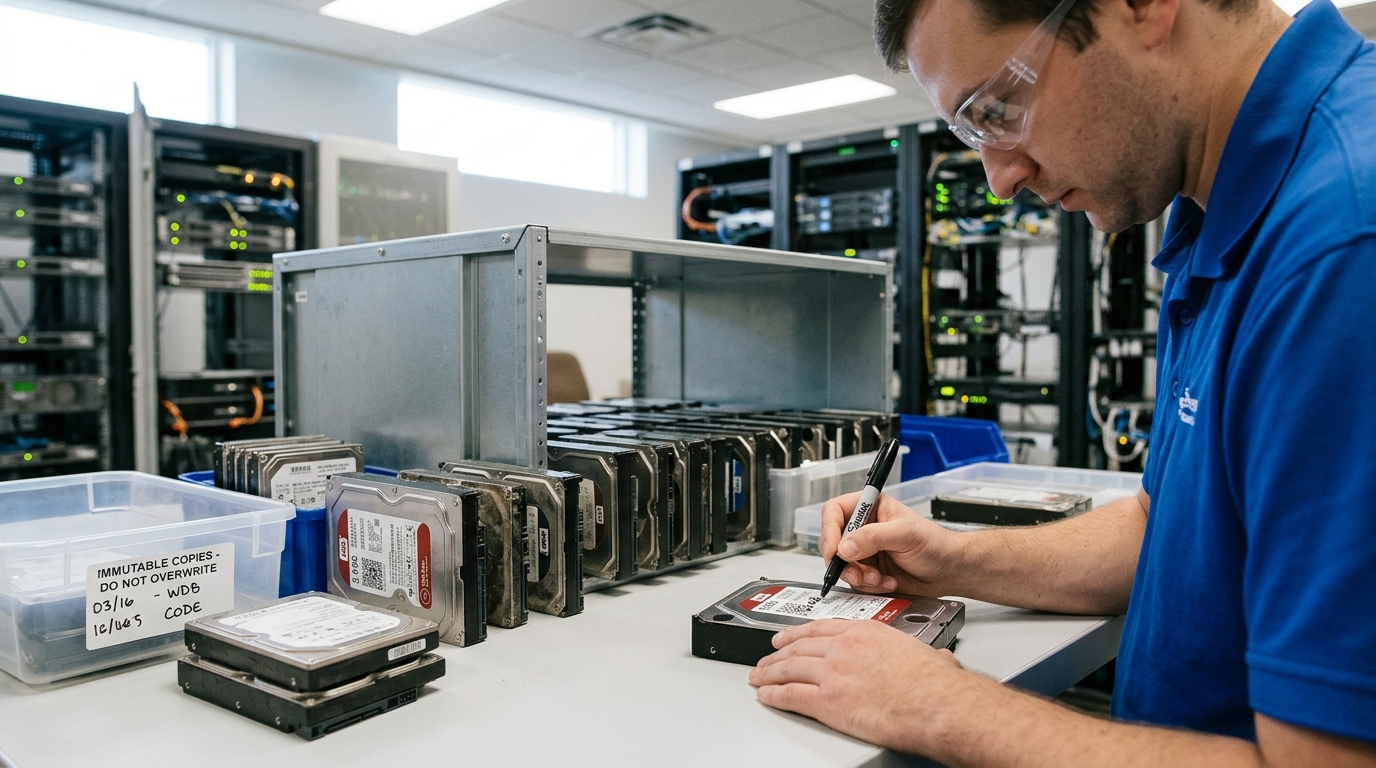
- ตรวจนับและบันทึกหมายเลขประจำเครื่อง (Serial Number): จัดทำรายการ Serial Number ของฮาร์ดดิสก์และ SSD ทุกตัวอย่างละเอียด เพื่อใช้เป็นฐานข้อมูลในการติดตาม ตรวจสอบ และออกเอกสารรับรองในภายหลัง
การมีรายการบัญชีที่ชัดเจนจะช่วยให้กระบวนการจัดการอุปกรณ์ไม่ตกหล่น และสามารถยืนยันต่อผู้ตรวจสอบภายใน (Internal Auditor) ได้อย่างโปร่งใส
กรณีศึกษาเปรียบเทียบการจัดการสื่อบันทึกข้อมูลระหว่างองค์กรสองแห่ง
เพื่อความเข้าใจที่ชัดเจน ขอยกตัวอย่างสถานการณ์สมมุติของสององค์กรที่มีแนวทางการจัดการสื่อบันทึกข้อมูลหลังการปรับปรุงระบบแตกต่างกัน:
กรณีสมมุติองค์กร A: บริษัทขนาดกลางเปลี่ยนตู้สตอเรจหลักเพื่อรองรับการล็อกไฟล์แบบ Immutable ทำให้มีไดรฟ์ SAS HDD จำนวน 24 ลูกที่ไม่ได้ใช้งานแล้ว ทางฝ่ายไอทีได้ส่งต่อไดรฟ์บางส่วนที่ตรวจแล้วว่าไม่มีข้อมูลลับไปเข้าสู่ช่องทาง รับซื้อ HDD สำหรับอุปกรณ์ฮาร์ดแวร์ที่ยังใช้งานได้ตามนโยบายบริหารทรัพยากร ขณะที่ฮาร์ดดิสก์ที่เคยบรรจุข้อมูลทางการเงินและข้อมูลลูกค้า จะถูกคัดแยกออกมาเพื่อส่งมอบให้บริษัทรับทำลายฮาร์ดดิสก์ดำเนินการบดทำลายทางกายภาพ พร้อมขอเอกสาร Certificate of Destruction เพื่อบันทึกในรายงานของฝ่ายกำกับดูแล
กรณีสมมุติองค์กร B: สถาบันที่เก็บข้อมูลลับเฉพาะ มีการเปลี่ยนไดรฟ์ SSD NVMe และ HDD ทั้งหมด ทางองค์กรไม่อนุญาตให้นำอุปกรณ์ใดๆ ออกนอกอาคารในสภาพสมบูรณ์ จึงเลือกใช้บริการทำลายฮาร์ดดิสก์นอกสถานที่ (On-site Destruction) โดยมีเจ้าหน้าที่ยืนยัน Serial Number ทุกตัวก่อนนำเข้าเครื่องย่อยทำลาย เพื่อลดความเสี่ยงที่ข้อมูลจะรั่วไหลระหว่างการเคลื่อนย้าย
ตัวอย่างทั้งสองแสดงให้เห็นว่า การตัดสินใจจัดการอุปกรณ์หลังหมดอายุใช้งานขึ้นอยู่กับระดับชั้นความลับของข้อมูลและนโยบายความปลอดภัยของแต่ละหน่วยงาน
ข้อผิดพลาดที่พบบ่อยและคำถามสำคัญก่อนส่งมอบอุปกรณ์จัดเก็บข้อมูล
ข้อผิดพลาดที่มักเกิดขึ้นบ่อยครั้งเมื่อจัดการสื่อบันทึกข้อมูลเก่า ได้แก่:
- การเชื่อมั่นในการ Format แบบธรรมดา: หลายฝ่ายเข้าใจผิดว่าการกด Format ผ่านระบบปฏิบัติการเป็นการล้างข้อมูลฮาร์ดดิสก์อย่างหมดจด แต่ในความเป็นจริง โปรแกรมกู้ข้อมูลทั่วไปยังสามารถกู้คืนไฟล์ได้ โดยเฉพาะในกรณีของ HDD
- การละเลยสื่อประเภท SSD: ไดรฟ์แบบแฟลช เช่น SSD และ M.2 มีโครงสร้างการทำงานแบบ Wear Leveling ซึ่งคำสั่งลบข้อมูลทั่วไปอาจไม่เข้าถึงทุกบล็อกของชิป ทำให้ยังคงมีข้อมูลตกค้าง
- การไม่เก็บบันทึกหมายเลขเครื่อง: เมื่อส่งมอบอุปกรณ์จำนวนมากโดยไม่มีการบันทึก Serial Number ร่วมกัน ทำให้ไม่สามารถยืนยันได้ว่าอุปกรณ์ใดถูกทำลายไปแล้วบ้าง
สิ่งที่ควรสอบถามผู้ให้บริการก่อนเริ่มงาน:
- วิธีการทำลายที่ใช้รองรับชนิดสื่อที่นำส่งหรือไม่ เช่น มีเครื่องย่อย (Shredder) ที่ใบมีดสามารถตัดชิป NAND ของ SSD ได้ละเอียดพอหรือไม่
- มีกระบวนการบันทึกภาพนิ่งหรือวิดีโอขณะทำลายหรือไม่
- รูปแบบของเอกสารรับรองการทำลายข้อมูลระบุ Serial Number ครบถ้วนตรงตามรายการหรือไม่
- มาตรการรักษาความปลอดภัยของยานพาหนะและสถานที่จัดเก็บระหว่างรอการทำลาย
ข้อกำหนดด้านเอกสาร พื้นที่รับมอบ และการทำลายข้อมูลนอกสถานที่
ในการจัดการทำลายอุปกรณ์จัดเก็บข้อมูลอย่างเป็นทางการ ข้อกำหนดด้านการปฏิบัติงานเป็นเรื่องที่องค์กรต้องประสานงานล่วงหน้า โดยเฉพาะประเด็นต่อไปนี้:
- เอกสารกำกับงาน: เมื่อเสร็จสิ้นกระบวนการ องค์กรควรได้รับใบรับรองการทำลายข้อมูล (Certificate of Destruction) ที่ระบุรายละเอียดของอุปกรณ์ จำนวน วันที่ และวิธีการทำลายอย่างชัดเจน เพื่อใช้เป็นหลักฐานยืนยันในการตรวจสอบบัญชีและมาตรฐานความปลอดภัย
- การเลือกรูปแบบพื้นที่ดำเนินงาน: หากองค์กรมีนโยบายห้ามนำสื่อบันทึกข้อมูลออกนอกพื้นที่เด็ดขาด จะต้องใช้บริการทำลายฮาร์ดดิสก์นอกสถานที่ ซึ่งผู้ให้บริการจะนำเครื่องจักรเคลื่อนที่เข้ามาบดทำลาย ณ อาคารของลูกค้า โดยต้องประสานงานเรื่องพื้นที่จอดรถ ระบบไฟฟ้า และการอนุญาตเข้า-ออกพื้นที่ล่วงหน้า
- การส่งมอบในสถานที่ของผู้ให้บริการ: หากเลือกส่งอุปกรณ์ไปทำลายที่ศูนย์บริการ จะต้องมีกระบวนการแพ็กบรรจุภัณฑ์ที่มีการปิดผนึก (Security Seal) และการตรวจรับนับยอดอุปกรณ์พร้อมลงนามร่วมกัน
ในส่วนของค่าบริการและเงื่อนไขหน้างาน มักขึ้นอยู่กับปริมาณอุปกรณ์ ประเภทสื่อบันทึกข้อมูล และสถานที่ดำเนินการ องค์กรจึงควรสอบถามรายละเอียดและยืนยันเงื่อนไขจริงกับผู้ให้บริการก่อนตกลงเริ่มงานเสมอ
คำถามที่พบบ่อยเกี่ยวกับระบบ Immutable และการจัดการฮาร์ดดิสก์
ถาม: ระบบ Immutable Backup ป้องกันไวรัสเรียกค่าไถ่ได้จริงหรือไม่?
ตอบ: ช่วยป้องกันได้ในระดับการแก้ไขและลบข้อมูลสำรอง เนื่องจากมัลแวร์จะไม่สามารถเขียนทับ เข้ารหัสซ้ำ หรือสั่งลบไฟล์ที่ติดสถานะ Immutable ได้ อย่างไรก็ตาม ระบบต้องได้รับการกำหนดค่าสิทธิ์การเข้าถึงอย่างรัดกุม เพื่อป้องกันไม่ให้ผู้ไม่หวังดีเข้าถึงระบบควบคุมหลักของสตอเรจโดยตรง
ถาม: หากฮาร์ดดิสก์ที่ทำ Immutable Backup เกิดชำรุด สามารถนำไปเคลมประกันได้ทันทีหรือไม่?
ตอบ: หากข้อมูลในไดรฟ์เป็นข้อมูลลับหรือข้อมูลส่วนบุคคล การส่งเคลมอุปกรณ์โดยตรงอาจมีความเสี่ยงต่อการรั่วไหล เนื่องจากผู้ผลิตอาจนำไดรฟ์ไปซ่อมแซมหรือเปลี่ยนชิ้นส่วน องค์กรส่วนใหญ่จึงมักเลือกการทำลายตัวสื่อบันทึกข้อมูลและยอมสละสิทธิ์ประกัน หากไม่มีข้อตกลงเรื่องการเก็บซากสื่อบันทึกข้อมูล (Non-Returnable Disk)
ถาม: การทำลาย SSD ต่างจากการทำลาย HDD ทั่วไปอย่างไร?
ตอบ: HDD ทั่วไปสามารถใช้การเจาะทะลุจานแม่เหล็ก (Degaussing หรือ Puncturing) เพื่อทำลายแถบแม่เหล็กได้ แต่ SSD บันทึกข้อมูลบนชิปหน่วยความจำขนาดเล็ก การทำลายจึงต้องใช้เครื่องย่อยที่สามารถบดตัดชิ้นส่วนให้มีขนาดเล็กมากพอที่จะทำลายแผงชิป NAND ได้อย่างสมบูรณ์
ถาม: สามารถลบข้อมูลถาวรบนไดรฟ์แทนการบดทำลาย เพื่อนำกลับมาใช้ใหม่ได้หรือไม่?
ตอบ: สามารถทำได้ด้วยการใช้ซอฟต์แวร์ล้างข้อมูลที่ได้มาตรฐาน เช่น การเขียนทับข้อมูลซ้ำตามข้อกำหนด แต่ต้องพิจารณาว่าสื่อบันทึกข้อมูลนั้นยังอยู่ในสภาพที่ทำงานได้ดีหรือไม่ และต้องมีระบบออกรายงานยืนยันการล้างข้อมูลอย่างถูกต้อง
สิ่งที่ควรเตรียมความพร้อมก่อนติดต่อผู้ให้บริการจัดการข้อมูล
เพื่อความสะดวกรวดเร็วในการขอคำปรึกษาและประเมินงานจัดการสื่อบันทึกข้อมูล องค์กรควรจัดเตรียมข้อมูลเบื้องต้นให้พร้อมดังนี้:
- สรุปประเภทและจำนวนของสื่อบันทึกข้อมูล เช่น HDD ขนาด 3.5 นิ้ว, 2.5 นิ้ว, SSD SATA, หรือ M.2 NVMe
- บัญชีรายการ Serial Number ของอุปกรณ์ทั้งหมดที่ต้องการดำเนินการ
- ความต้องการด้านสถานที่ เช่น ต้องการให้เข้าดำเนินการทำลาย ณ จุดติดตั้ง (On-site) หรือสามารถขนส่งไปดำเนินการที่โรงงานทำลายได้
- ข้อกำหนดด้านเอกสารและหลักฐาน เช่น รายงานการทำลายข้อมูล วิดีโอบันทึกภาพกระบวนการ หรือใบกำกับของเสียอิเล็กทรอนิกส์
- ช่วงเวลาที่ต้องการดำเนินงานและข้อกำหนดในการเข้าพื้นที่ของอาคาร
การมีข้อมูลเหล่านี้อย่างครบถ้วนจะช่วยให้การวางแผนดำเนินงานเป็นไปอย่างราบรื่น ถูกต้องตามนโยบายความมั่นคงปลอดภัย และช่วยให้ได้รับข้อเสนอที่ตรงกับความต้องการขององค์กรมากที่สุด