แนวทางวางระบบสำรองข้อมูลอัตโนมัติเพื่อป้องกันแรนซัมแวร์และความเสียหายของ HDD และ SSD
คู่มือการวางระบบสำรองข้อมูลอัตโนมัติบนระบบปฏิบัติการเพื่อรับมือภัยคุกคามจากแรนซัมแวร์และความเสียหายของฮาร์ดแวร์ พร้อมแนวทางบริหารจัดการสื่อบันทึกข้อมูลเก่าอย่างถูกต้องและปลอดภัย
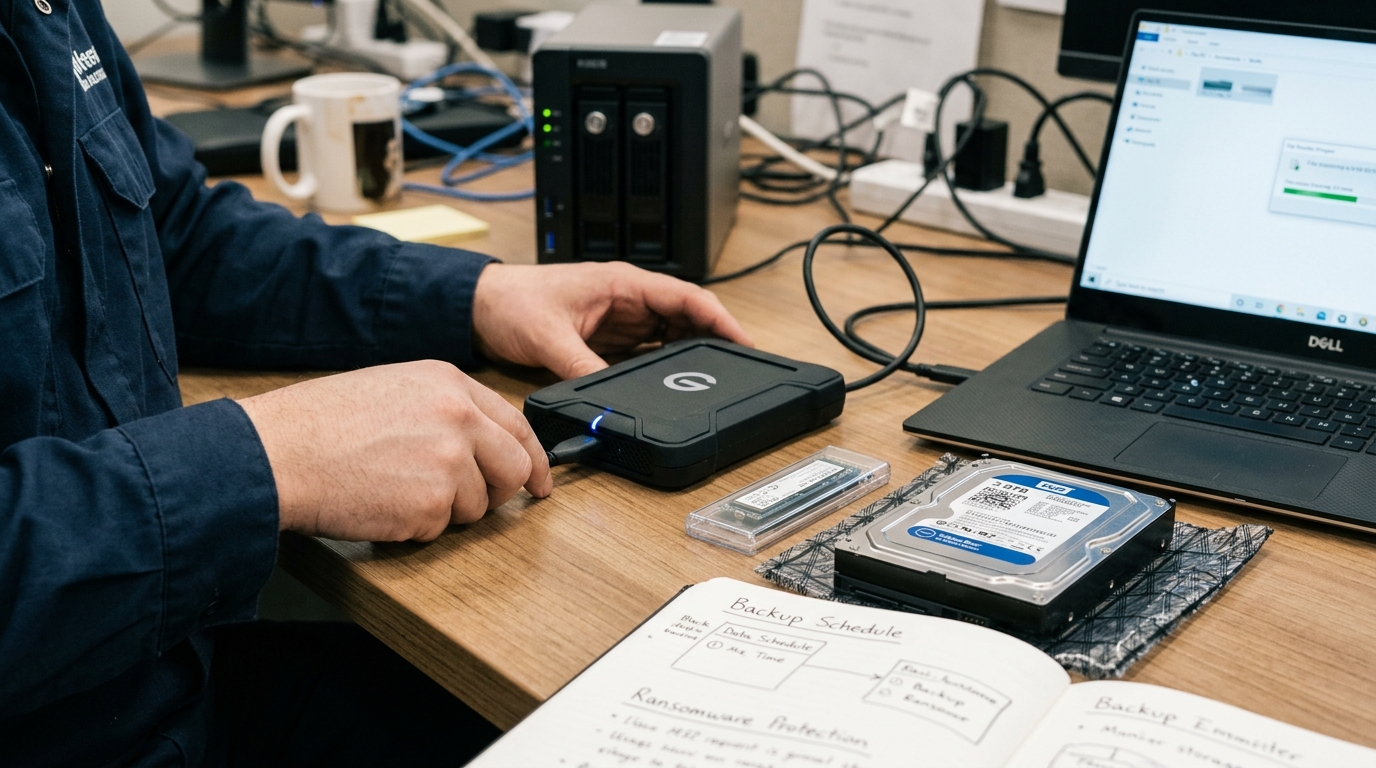
ความสำคัญของการสำรองข้อมูลอัตโนมัติเพื่อรับมือภัยคุกคามและอุปกรณ์ชำรุด
การสำรองข้อมูลอัตโนมัติเป็นหัวใจสำคัญในการปกป้องข้อมูลขององค์กรและผู้ใช้งานทั่วไปจากความเสี่ยงสองด้านหลัก คือ ภัยคุกคามจากแรนซัมแวร์ที่มุ่งเข้ารหัสไฟล์เพื่อเรียกค่าไถ่ และความเสื่อมสภาพตามธรรมชาติของฮาร์ดแวร์จัดเก็บข้อมูล ไม่ว่าจะเป็น Hard Disk Drive แบบจานแม่เหล็ก หรือ Solid State Drive แบบชิปหน่วยความจำ
เมื่อระบบสำรองข้อมูลทำงานอย่างเป็นระบบและสม่ำเสมอ ผู้ดูแลระบบจะไม่จำเป็นต้องพึ่งพาการกู้คืนข้อมูลที่มีค่าใช้จ่ายสูงและไม่มีอะไรการันตีผลลัพธ์ การวางตารางเวลาสำรองข้อมูลที่มีความถี่เหมาะสมและแยกชุดข้อมูลออกจากเครือข่ายหลักอย่างถูกต้อง จะช่วยให้ธุรกิจสามารถดำเนินงานต่อได้อย่างต่อเนื่องเมื่อเกิดเหตุฉุกเฉิน
ความแตกต่างของสื่อบันทึกข้อมูล HDD และ SSD ต่อความเสี่ยงข้อมูลสูญหาย
ฮาร์ดดิสก์แบบจานแม่เหล็ก (HDD) เช่น อินเทอร์เฟซ SATA หรือ SAS มักจะส่งสัญญาณเตือนก่อนเกิดความเสียหายสิ้นเชิง เช่น เสียงคลิกผิดปกติ ความเร็วในการอ่านเขียนลดลงอย่างเห็นได้ชัด หรือระบบรายงานข้อผิดพลาด Bad Sector ทำให้ผู้ใช้งานมีโอกาสตรวจพบผ่านค่า S.M.A.R.T. และเร่งสำรองข้อมูลได้ทันท่วงที
ในทางกลับกัน สื่อบันทึกข้อมูลแบบ SSD ทั้งแบบ SATA และ NVMe M.2 ใช้ชิป NAND Flash ซึ่งทำงานด้วยวงจรอิเล็กทรอนิกส์ เมื่อชิปควบคุมหรือเซลล์บันทึกข้อมูลเกิดความเสียหาย อุปกรณ์มักจะหยุดทำงานทันทีโดยไม่มีสัญญาณเตือนล่วงหน้า การกู้คืนข้อมูลจาก SSD ที่เสียหายทางกายภาพทำได้ยากและซับซ้อนกว่า HDD มาก ระบบสำรองข้อมูลอัตโนมัติจึงเป็นกลไกป้องกันเดียวที่มีประสิทธิภาพสูงสุดในการป้องกันข้อมูลสูญหาย
กลยุทธ์การสำรองข้อมูลแบบ 3-2-1 และการแยกข้อมูลให้ปลอดภัยจากแรนซัมแวร์
หลักการสำรองข้อมูลตามมาตรฐานสากลที่แนะนำคือ กฎ 3-2-1 ซึ่งประกอบด้วย การเก็บสำเนาข้อมูลไว้อย่างน้อย 3 ชุด บันทึกลงบนสื่อจัดเก็บข้อมูลที่แตกต่างกันอย่างน้อย 2 ชนิด และมีอย่างน้อย 1 ชุดที่ถูกจัดเก็บไว้ภายนอกสถานที่หรือบนระบบคลาวด์
เพื่อป้องกันแรนซัมแวร์ที่สามารถแพร่กระจายผ่านระบบเครือข่ายภายใน ชุดข้อมูลสำรองอย่างน้อยหนึ่งชุดต้องเป็นแบบ Immutable Backup หรือบันทึกแบบอ่านได้อย่างเดียว (Write-Once-Read-Many) หรือใช้วิธีตัดการเชื่อมต่อจากเครือข่ายหลังจากการสำรองข้อมูลเสร็จสิ้น (Air-Gapped Backup) เพื่อให้มั่นใจว่ามัลแวร์จะไม่สามารถเข้าถึงและเข้ารหัสไฟล์สำรองได้
การตั้งค่าสำรองข้อมูลอัตโนมัติบนระบบปฏิบัติการ Windows และ Linux
สำหรับระบบปฏิบัติการ Windows สามารถใช้เครื่องมือพื้นฐาน เช่น File History สำหรับข้อมูลผู้ใช้งาน และ Volume Shadow Copy Service ร่วมกับ Windows Server Backup หรือซอฟต์แวร์เฉพาะทางในการสร้าง Image สำรองระบบ โดยตั้งเวลาการทำงานผ่าน Task Scheduler ในช่วงเวลาที่มีการใช้งานระบบน้อย เพื่อลดผลกระทบต่อประสิทธิภาพการทำงาน
บนระบบปฏิบัติการ Linux สามารถใช้คำสั่ง rsync ร่วมกับ cron jobs ในการกำหนดตารางเวลาสำรองข้อมูล หรือใช้งานเครื่องมือจัดการระดับไฟล์ซิสเต็ม เช่น Btrfs หรือ ZFS ที่รองรับการทำ Snapshot ข้อมูลตามเวลาที่กำหนด การตั้งสิทธิ์การเข้าถึงไฟล์สำรองให้เป็นสิทธิ์เฉพาะของบัญชีบริการ (Service Account) จะช่วยป้องกันไม่ให้บัญชีผู้ใช้ทั่วไปถูกแรนซัมแวร์ใช้เป็นช่องทางแก้ไขไฟล์สำรองได้
ขั้นตอนตรวจสอบความพร้อมและทดสอบการกู้คืนข้อมูลตามตารางเวลา
ระบบสำรองข้อมูลจะไม่มีประโยชน์หากไม่สามารถนำข้อมูลกลับมาใช้งานได้จริง องค์กรควรจัดทำขั้นตอนทดสอบการกู้คืนข้อมูล (Disaster Recovery Drill) อย่างสม่ำเสมอ โดยมีแนวทางปฏิบัติดังนี้
- กำหนดความถี่ในการทดสอบการเปิดอ่านไฟล์จากชุดสำรอง เช่น สุ่มตรวจสอบไฟล์ทุกสัปดาห์
- ทดสอบการกู้คืนระบบทั้งระบบลงในสภาพแวดล้อมจำลอง (Sandbox) ทุกไตรมาส
- บันทึกระยะเวลาที่ใช้ในการกู้คืน (Recovery Time Objective: RTO) เพื่อเปรียบเทียบกับเป้าหมายขององค์กร
- ตรวจสอบความถูกต้องสมบูรณ์ของข้อมูลที่กู้คืนมาได้ (Recovery Point Objective: RPO)
- ปรับปรุงคู่มือการกู้คืนข้อมูลให้ทันสมัยตามโครงสร้างระบบที่เปลี่ยนแปลงไป
ตัวอย่างสถานการณ์สมมุติในการรับมือแรนซัมแวร์และการเปลี่ยนอุปกรณ์สำรองข้อมูล
สมมุติว่าสำนักงานบัญชีแห่งหนึ่งใช้งานเซิร์ฟเวอร์ไฟล์ที่จัดเก็บข้อมูลลงบนฮาร์ดดิสก์ และมีการตั้งระบบสำรองข้อมูลอัตโนมัติไปยังอุปกรณ์จัดเก็บข้อมูลบนเครือข่าย (NAS) ทุกคืน พร้อมทั้งส่งสำเนาข้อมูลแบบเข้ารหัสขึ้นคลาวด์สัปดาห์ละครั้ง ต่อมาระบบภายในถูกแรนซัมแวร์โจมตีผ่านเครื่องคอมพิวเตอร์ลูกข่ายและลุกลามไปยังไดรฟ์แชร์หลัก
ผู้ดูแลระบบสามารถตัดการเชื่อมต่อระบบเครือข่ายทันที และเลือกกู้คืนข้อมูลจากชุดสำรองที่ตั้งค่าให้อ่านได้อย่างเดียวบน NAS ทำให้ข้อมูลกลับมาใช้งานได้โดยสูญเสียข้อมูลเพียงงานของวันปัจจุบันเท่านั้น หลังจากเหตุการณ์ดังกล่าว องค์กรได้วางแผนปรับปรุงระบบจัดเก็บข้อมูลให้มีความจุสูงขึ้นเพื่อรองรับการเก็บประวัติย้อนหลังหลายเวอร์ชัน การหมุนเวียนฮาร์ดแวร์จัดเก็บบันทึกข้อมูลเก่าจึงเริ่มขึ้น ในกระบวนการเปลี่ยนอุปกรณ์เดิมที่ไม่ใช้งานแล้ว หากอุปกรณ์ยังอยู่ในสภาพดีและต้องการส่งต่อไปยังตลาดมือสองเพื่อลดต้นทุน ผู้ดูแลระบบอาจพิจารณาช่องทาง รับซื้อ Hard Disk เพื่อแปลงสินทรัพย์เป็นงบประมาณ แต่จำเป็นอย่างยิ่งที่จะต้องผ่านกระบวนการล้างข้อมูลอย่างปลอดภัยก่อนส่งมอบ เพื่อไม่ให้มีข้อมูลสำคัญหลงเหลืออยู่
การจัดการสื่อบันทึกข้อมูลเก่าอย่างปลอดภัยก่อนปลดระวาง
เมื่อต้องเปลี่ยนฮาร์ดดิสก์หรือ SSD ที่ใช้สำรองข้อมูลเนื่องจากหมดอายุการใช้งานหรือความจุไม่เพียงพอ การจัดการข้อมูลภายในสื่อเป็นขั้นตอนที่มีความสำคัญเทียบเท่ากับการสำรองข้อมูล การฟอร์แมตแบบปกติ (Quick Format) ไม่เพียงพอต่อการป้องกันการกู้ข้อมูลคืน เนื่องจากโครงสร้างดัชนีเท่านั้นที่ถูกลบ แต่เนื้อหาไฟล์ยังคงอยู่บนจานแม่เหล็กหรือชิปหน่วยความจำ
หากต้องการนำสื่อบันทึกข้อมูลไปใช้งานต่อ ต้องใช้วิธีลบข้อมูลถาวรด้วยซอฟต์แวร์เขียนข้อมูลทับ (Data Sanitization) สำหรับ HDD หรือคำสั่ง ATA Secure Erase / NVMe Format สำหรับ SSD แต่หากเป็นสื่อบันทึกข้อมูลที่มีข้อมูลลับระดับสูงสุด หรือเป็นสื่อที่ชำรุดเสียหายจนไม่สามารถอ่านเขียนเพื่อลบข้อมูลได้ แนวทางที่ปลอดภัยและสอดคล้องกับมาตรฐานความมั่นคงปลอดภัยสารสนเทศคือการทำลายทางกายภาพ เช่น การบดทำลาย หรือการใช้ บริการทำลายฮาร์ดดิสก์ จากผู้ให้บริการที่มีเครื่องมือเฉพาะทาง
คำถามที่พบบ่อยเกี่ยวกับการสำรองข้อมูลและการป้องกันระบบ
การสำรองข้อมูลขึ้นระบบคลาวด์เพียงอย่างเดียวเพียงพอต่อการป้องกันแรนซัมแวร์หรือไม่
ไม่เพียงพอในทุกกรณี หากโปรแกรมคลาวด์เชื่อมต่อเป็นโฟลเดอร์ซิงก์อัตโนมัติบนเครื่องคอมพิวเตอร์ เมื่อไฟล์ในเครื่องถูกแรนซัมแวร์เข้ารหัส ไฟล์บนคลาวด์อาจถูกซิงก์ทับทันที ควรเลือกบริการคลาวด์ที่รองรับระบบ Versioning หรือการเก็บไฟล์ย้อนหลัง และตั้งรหัสผ่านแยกต่างหากจากการใช้งานประจำวัน
ฮาร์ดดิสก์ที่ใช้ในระบบสำรองข้อมูลมีอายุการใช้งานเฉลี่ยกี่ปี
อายุการใช้งานขึ้นอยู่กับสภาพแวดล้อม ความร้อน และชั่วโมงการทำงาน โดยทั่วไปอุปกรณ์จัดเก็บข้อมูลในระดับองค์กรจะมีระยะเวลาการใช้งานที่แนะนำประมาณ 3 ถึง 5 ปี หลังจากนั้นโอกาสเกิดข้อผิดพลาดทางฮาร์ดแวร์จะเพิ่มสูงขึ้น ควรตรวจสอบสุขภาพอุปกรณ์อย่างสม่ำเสมอและวางแผนเปลี่ยนก่อนชำรุด
หากฮาร์ดดิสก์สำรองข้อมูลเสียจนเปิดไม่ติด จะมีข้อมูลรั่วไหลได้หรือไม่
มีความเสี่ยงที่ข้อมูลยังคงอยู่บนจานแม่เหล็กหรือชิปหน่วยความจำ แม้แผงวงจรควบคุมจะเสียหาย ผู้ที่มีเครื่องมือเฉพาะทางในห้องแล็บยังอาจสามารถกู้ข้อมูลบางส่วนได้ ดังนั้นหากมีข้อมูลสำคัญ ควรเลือกการทำลายตัวสื่อทางกายภาพก่อนนำไปทิ้ง
สิ่งที่ควรเตรียมการเมื่อต้องการจัดการอุปกรณ์จัดเก็บข้อมูลที่ปลดระวาง
ก่อนส่งมอบสื่อบันทึกข้อมูลเก่าเพื่อทำลายหรือกำจัดทิ้ง ผู้ดูแลระบบหรือผู้จัดซื้อควรเตรียมข้อมูลและปฏิบัติตามแนวทางต่อไปนี้เพื่อให้กระบวนการตรวจสอบเป็นไปอย่างราบรื่น
- ตรวจสอบให้แน่ใจว่าได้ทำการสำรองข้อมูลทั้งหมดและย้ายข้อมูลที่จำเป็นไปยังระบบใหม่เรียบร้อยแล้ว
- จัดทำรายการบันทึกหมายเลขซีเรียล (Serial Number) ของอุปกรณ์ทุกชิ้น ทั้ง HDD และ SSD เพื่อใช้เทียบเคียงในกระบวนการตัดจ่ายบัญชีสินทรัพย์
- คัดแยกอุปกรณ์ตามสภาพการใช้งาน สื่อที่ยังใช้งานได้และต้องการส่งต่อ กับสื่อที่ต้องทำลายทิ้งเนื่องจากชำรุดหรือมีข้อมูลชั้นความลับ
- ในกรณีที่เลือกใช้บริการภายนอก ควรตรวจสอบขอบเขตงาน เช่น การทำลาย ณ สถานที่ของลูกค้า (On-site) หรือการขนย้ายไปทำลายที่โรงงาน พร้อมทั้งระบุความต้องการเอกสารรับรองการทำลายและภาพถ่ายหลักฐานให้ชัดเจนก่อนเริ่มงาน